
Vibe coding para RR. HH.: guía de campo
Qué construir, qué comprar y cómo distinguirlo sin filtrar tus datos de compensación.
Written by
Joris Luijke, Co-Founder & Co-CEO
Completa nuestra evaluación "Should HR Vibe This?"
Diez preguntas rápidas. Una respuesta clara sobre si construirlo o envolverlo.
Qué ha cambiado: RR. HH. ya puede construir sus propias herramientas
Hace un año, si querías una herramienta de reconocimiento a medida, tenías dos opciones. Rogarle a ingeniería un hueco en su roadmap o comprar algo ya hecho. Hoy abres Claude, describes lo que quieres y tienes una versión que funciona antes de comer.
La pregunta cambia. Ya no se trata de si puedes construirlo. Ahora se trata de si deberías, y de cómo lo decides.
La mayoría de los líderes de RR. HH. cree que tiene un problema de adopción de IA. No es así. Tiene un problema de visibilidad. Tu equipo ya ha metido la IA en la función. Alguien ya está pegando datos de compensación, notas de quejas y datos de candidatos en un chatbot de consumo que nadie aprobó, sin ninguna gobernanza alrededor. La decisión de usar IA ya la tomaron por ti. Lo que todavía te toca decidir es si puedes verlo.
Esta es mi conclusión después de construir una docena de estas herramientas y de hablar con equipos de RR. HH. que hacen lo mismo. El límite de lo que puedes crear con vibe coding de forma segura no es la sensibilidad de tus datos. Es si tienes la disciplina de estructurar bien tus flujos de datos. Si lo haces bien, la zona construible es mucho mayor de lo que supone la mayoría de los equipos de RR. HH. Si lo haces mal, no deberías construir ni un bot de reconocimiento, y mucho menos algo que importe.
Hay una regla que sigue atravesándolo todo:
Haz vibe coding de los rituales. Compra los sistemas de registro.
El resto de esta guía es el manual de operaciones, incluida la parte en la que la línea se mueve.
Los tres niveles de datos, y sobre cuáles puedes construir
El error más habitual que veo: los equipos deciden qué construir según lo importante que les parece la herramienta. Eje equivocado.
La línea la marcan los datos que toca la herramienta y lo que estás dispuesto a hacer al respecto.
Tres niveles:
→ Datos de rituales y workflows. Reconocimiento, pulsos de sentimiento, avisos, recordatorios, marcos de carrera. Poca sensibilidad, radio de impacto pequeño. Construye sin miedo.
→ Sensibles pero acotados. Comentarios literales de las encuestas de engagement, notas de 1:1, el borrador de una reorganización antes de anunciarla. Muy construibles, una vez que has decidido dónde viven los datos y quién puede verlos.
→ Sistemas de registro. Nóminas, compensación, contratos, PII, cualquier cosa de la que dependa una decisión real. Cómpralos, o constrúyelos con un proceso de ingeniería en condiciones.
Lee esos niveles como una descripción de lo que necesitas tener en marcha, no como un muro. El nivel uno no te pide casi nada. El nivel dos te pide pensar en el almacenamiento y el acceso. El nivel tres pide un aparato de cumplimiento normativo que a una empresa le cuesta años construir, y por eso comprarlo suele ser el trato inteligente.
Un regulador trazó una línea parecida, y conviene prestarle atención. Según el Reglamento de IA de la UE (EU AI Act), la IA que se usa en decisiones de empleo (reclutamiento, selección, evaluación del desempeño, ascensos, despidos) se clasifica como de alto riesgo, con obligaciones de supervisión humana, documentación y registro. Las propias directrices de la Comisión dividen el terreno casi exactamente por la costura entre rituales y registro. Las herramientas que puntúan, clasifican, preseleccionan o deciden entran en su ámbito. Las herramientas administrativas, como la programación de entrevistas, el volcado de CV a una base de datos consultable o la publicidad de marca empleadora, suelen quedar fuera.
El reconocimiento no es un despido. Llevas años diciéndolo. Ahora la ley está de acuerdo.
El mapa en una página: vibe coding o comprar
Antes de los matices, el mapa al que siempre vuelvo.
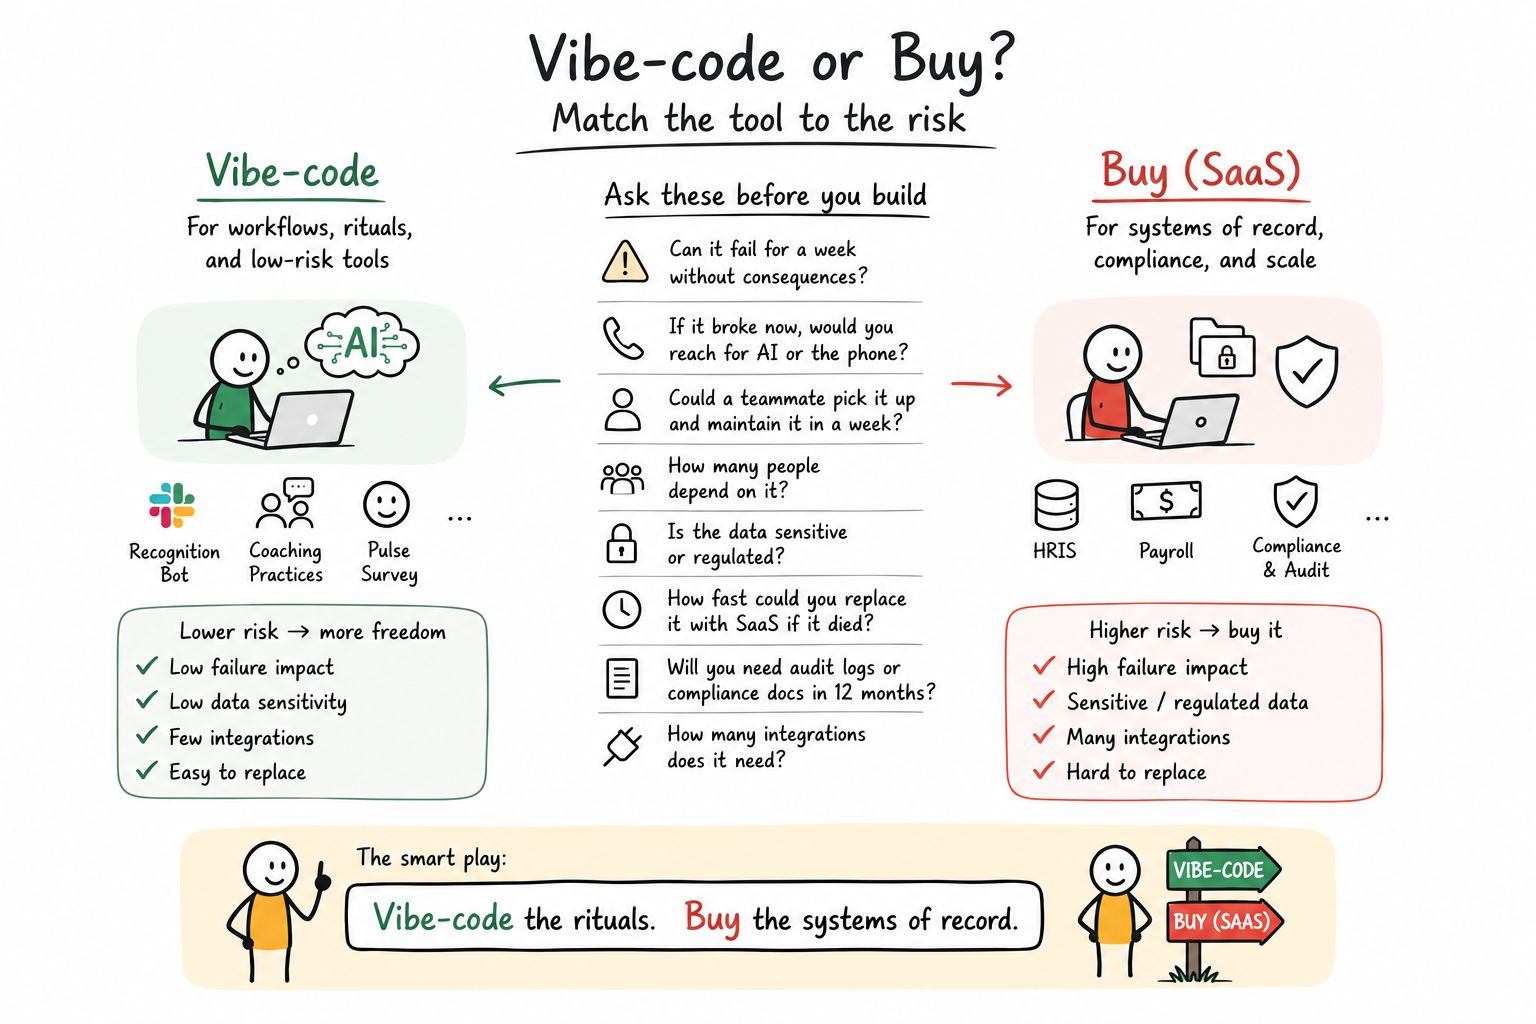
Haz vibe coding de los rituales. Compra los sistemas de registro. Las ocho preguntas del centro son toda la decisión.
En el lado izquierdo, haces vibe coding. Bots de reconocimiento, prácticas de coaching, encuestas de pulso. Poco impacto si fallan, poca sensibilidad de los datos, pocas integraciones, fáciles de sustituir. Menos riesgo te da más libertad.
En el lado derecho, compras. HRIS, nóminas, cumplimiento normativo y auditoría. Mucho impacto si fallan, datos sensibles o regulados, muchas integraciones, difíciles de sustituir. Más riesgo: cómpralo.
Las ocho preguntas del centro son toda la decisión. Pasa cualquier idea de herramienta por ellas y la respuesta suele salir sola. Mi favorita es la segunda, porque va al grano: si esto se rompiera ahora mismo, ¿recurrirías a la IA o cogerías el teléfono?
Aprendí a fiarme de esto la última vez que mi equipo hizo una reorganización. La seguíamos en una hoja de Google con 14 pestañas, tres colores de resaltado y un documento aparte que explicaba qué significaba cada color. La mitad trabajábamos con una versión que ya estaba desfasada. Mucha fricción, poca sensibilidad de los datos, ningún proveedor que lo resolviera bien. Un caso de manual para el vibe coding, así que construí (re)org y dejé de sufrir.
La decisión a cuatro bandas: Comprar, Envolver, Híbrido o Construir
Ese mapa es el modelo mental. La vida real es más desordenada, porque la mayoría de las herramientas de RR. HH. no caen limpiamente en un lado. Así que esta es la versión que uso de verdad cuando la decisión es difícil.
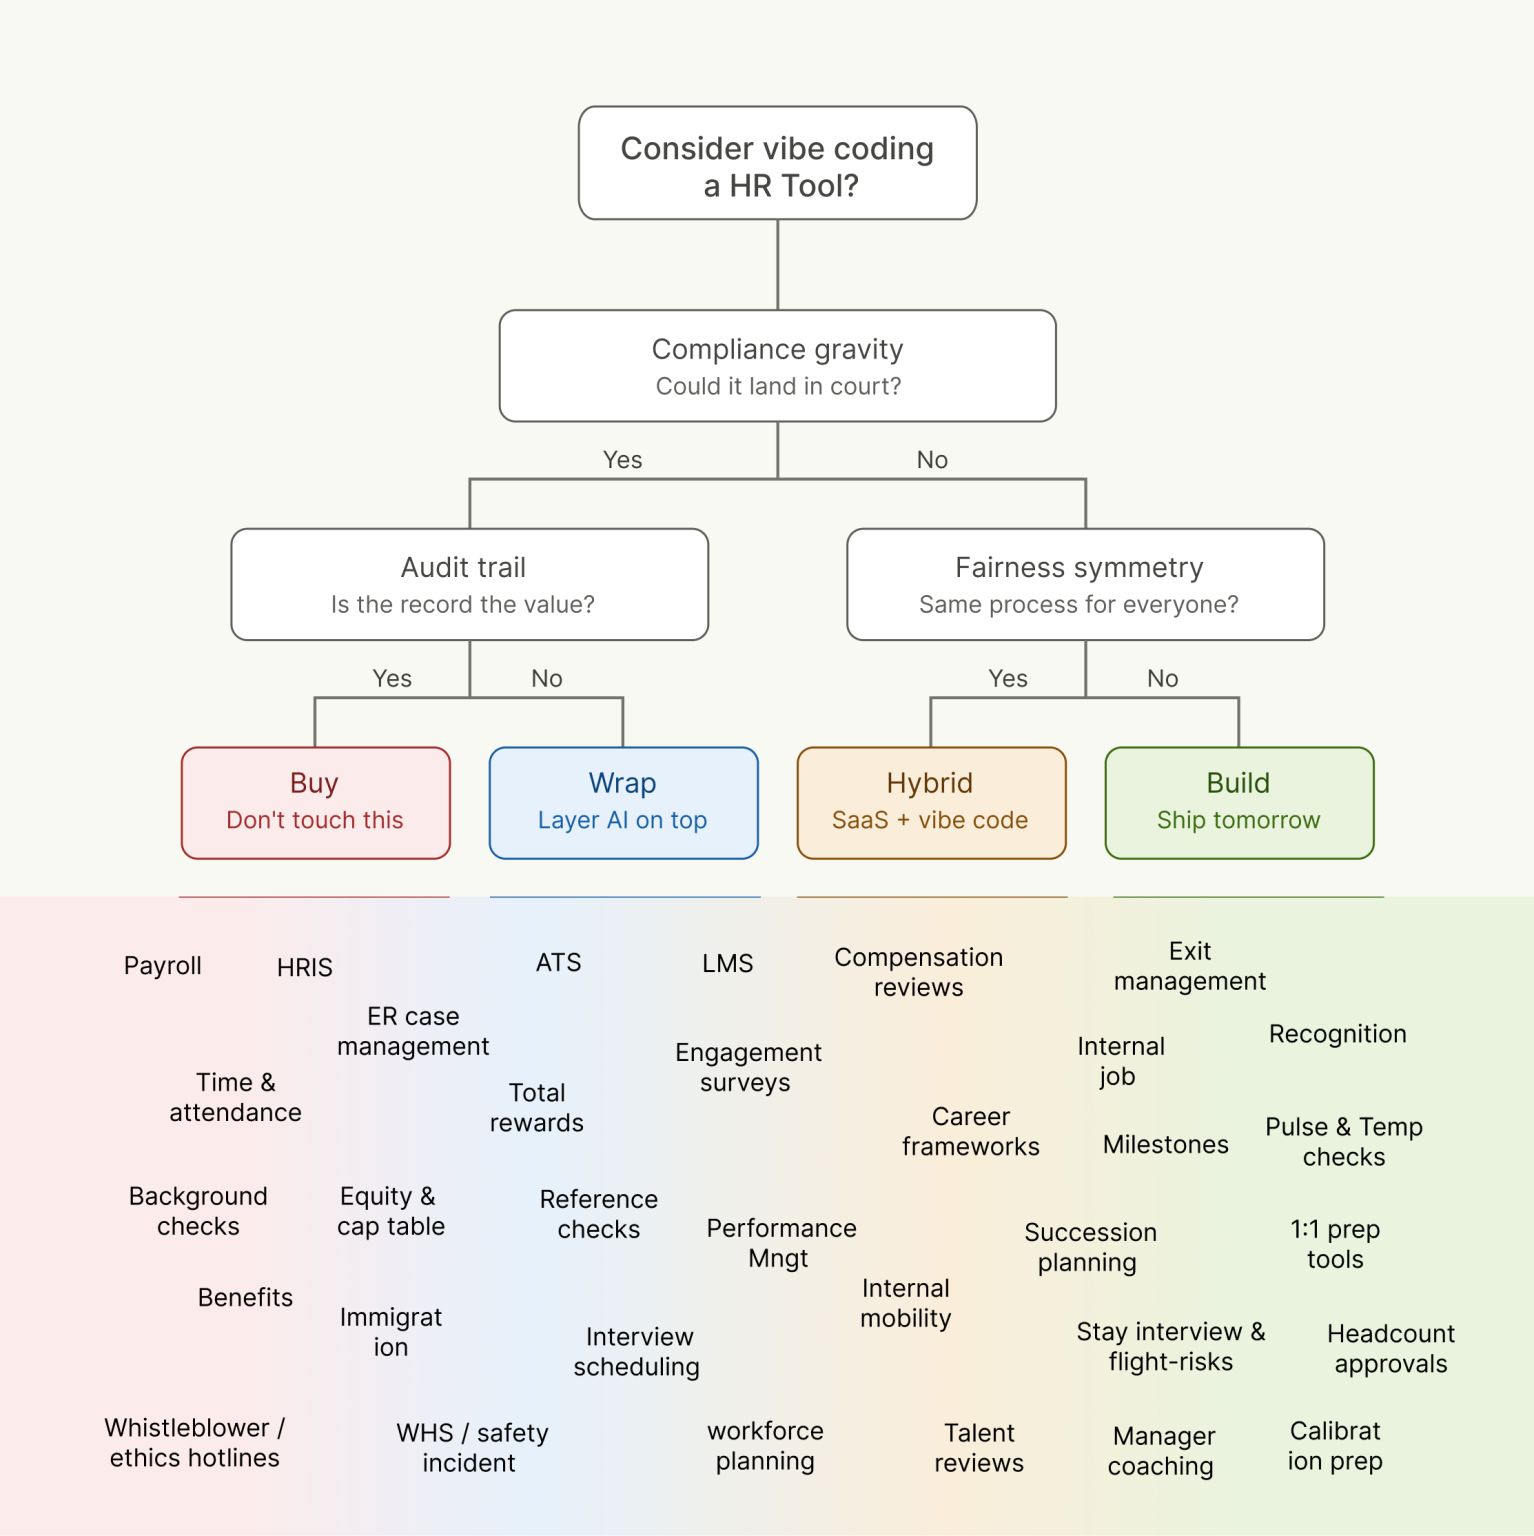
Dos preguntas, cuatro respuestas: Comprar, Envolver, Híbrido o Construir.
Dos preguntas lo mueven todo.
Primero, el peso normativo. ¿Podría acabar esto en los tribunales?
Si podría, pregúntate una cosa más. ¿El valor está en el propio registro? Si es así, toca Comprar. Nóminas, HRIS, control horario y de asistencia, verificación de antecedentes, beneficios, canales de denuncias y de ética. El valor de estas herramientas es que el registro es completo, defendible y responsabilidad de otro. Aquí comprar no es timidez. Es negarte a asumir una responsabilidad con la que no ganas nada.
Si el peso normativo es real pero el registro no lo es todo, toca Envolver. Pon tu propia IA encima de un sistema que carga con el riesgo por debajo. Gestión de casos de relaciones laborales, compensación total, equity y cap table, inmigración, incidentes de seguridad, ATS, comprobación de referencias. Consigues el workflow que quieres sin ser dueño de la parte peligrosa. En Envolver es donde la mayoría de los equipos se subestima. En esta casilla hay mucho que construir.
Si no podría acabar en los tribunales, hazte otra pregunta. ¿El proceso es el mismo para todo el mundo?
Esta es la que pasa desapercibida, y es muy de RR. HH. Simetría de equidad. Cuando una herramienta aplica el mismo proceso a todas las personas, el riesgo se mantiene bajo. En cuanto empieza a diferenciar entre personas y a decidir quién recibe qué, has entrado en terreno de sesgos y de defendibilidad, y lo que está en juego se dispara.
Mismo proceso para todo el mundo, y vas a Híbrido. SaaS más vibe coding. Revisiones salariales, encuestas de engagement, marcos de carrera, gestión del desempeño, movilidad interna, planes de sucesión, revisiones de talento. Mantén el registro en un sistema de confianza y construye tú el ritual y la experiencia a su alrededor.
Distinto por diseño, poco peso normativo, y toca Construir. Lánzalo mañana. Reconocimiento, pulsos y termómetros de equipo, herramientas para preparar 1:1, hitos, coaching de managers, entrevistas de permanencia, gestión de salidas. Este es el corazón del vibe coding.
Fíjate en lo que significa "Construir" aquí. No es importante o poco importante. Significa poco peso normativo y un proceso que trata a todo el mundo igual. Esa zona segura es mayor de lo que supone la mayoría de los equipos de RR. HH., y en tres de las cuatro casillas construyes algo.
Seis prácticas que te permiten construir con datos sensibles
Publiqué algo sobre esto y Aubrey Blanche me hizo la pregunta más afilada que me han hecho sobre el tema. Parafraseo: ¿solo haces vibe coding de las partes del stack que no incluyen datos sensibles? ¿Y cómo gestionas los requisitos éticos y legales que acompañan al tipo de datos personales que RR. HH. maneja cada día?
Una objeción justa, y merece una respuesta en condiciones, porque deja al descubierto lo que la mayoría de las guías sobre este tema entiende mal. Tratan los datos sensibles como una frontera infranqueable. Son un requisito de práctica. Los equipos que lo hacen bien no son más valientes que los demás. Han estructurado sus flujos de datos para que el riesgo no llegue a acumularse.
Lo que he visto en empresas que ya lo hacen con sensatez:
→ Nadie reinventa el cumplimiento normativo. Los datos se apoyan en una base de datos ya validada. Pyn, Supabase, Airtable Enterprise, tu data warehouse actual. Heredas su postura de cumplimiento en lugar de montar una infraestructura a medida para datos sensibles. Esta es, con diferencia, la más importante. La mayoría de las historias de terror empiezan con alguien que monta su propio almacenamiento.
→ Minimización de datos implacable. Recoge solo lo que la herramienta necesita de verdad. La mayoría de las herramientas de RR. HH. se construyen recogiendo todo lo disponible, porque está ahí. Una herramienta de sentimiento necesita una puntuación y un equipo, no un nombre y una cadena de managers.
→ Transparencia real con los empleados. Le dicen a la gente qué se recoge, por qué y dónde vive. Bien hecho, esto supera a la aplicación SaaS media, cuyo DPA no ha leído nadie jamás.
→ Legal y TI desde el principio, no al final. La mayoría de las empresas ya tiene una checklist para esto. Cógela y ponla directamente en tu CLAUDE.md para que guíe cada construcción desde el primer prompt, en lugar de llegar como un veto al final.
→ Límites de retención por defecto. Borra automáticamente los datos de sentimiento al cabo de un trimestre. Los datos que ya no tienes son datos que no puedes filtrar.
→ Nada de PII a través de las API de LLM. Esta es la verdadera línea roja, y es mucho más estrecha que "mantén los datos sensibles lejos de la IA".
Haz esas seis cosas y podrás construir bastante más de lo que sugiere la versión prudente de este consejo. Sáltatelas y más te vale quedarte con el SaaS.
Hacer vibe coding no significa hacer las cosas de forma temeraria. La disciplina es el precio de la entrada, y es un precio mucho más bajo de lo que cree la mayoría de los equipos de RR. HH.
Caso práctico: construye y pon en marcha una herramienta de evaluación del desempeño
La teoría es fácil. Pongamos que quieres construir algo más exigente: una herramienta de evaluación del desempeño, por poner un caso, porque es la petición que más oigo y está justo en el límite interesante.
Primero, delimita el alcance con honestidad.
Una herramienta de evaluación es un Híbrido (mira la evaluación). El proceso es el mismo para todo el mundo, lo que mantiene el riesgo bajo, pero el peso normativo es real, porque las valoraciones alimentan decisiones salariales y despidos y acaban saliendo en las disputas. Así que decide de qué puede ser dueña tu herramienta antes de escribir un prompt. ¿Puedes construir el ciclo, los avisos, la preparación del manager, los borradores de notas, el seguimiento de finalización? Pero para las valoraciones finales, los resultados de la calibración y cualquier cosa que se cite cuando se despide a alguien seguirías necesitando un registro de auditoría. (si el sistema es un registro para decisiones de compensación o de desempeño, entra en el ámbito de la exhibición de pruebas en un litigio)
Después necesitas un sitio donde viva.
Lo que sigue es el stack que uso yo. Nota: hay buenas alternativas para cada una de estas herramientas. Cursor en lugar de Claude Code, Neon o Airtable en lugar de Supabase, Vercel o Render en lugar de Railway, GitLab en lugar de GitHub. No digo que estas sean las opciones objetivamente correctas. Son las que he usado para construir, funcionan bien juntas y perdonan cuando estás aprendiendo. Cambia cualquiera por algo que ya conozcas.
Las herramientas, y por qué está cada una
✍️ Claude Code lo construye. No la ventana de chat. Esta versión trabaja en todo tu proyecto, ejecuta comandos y sigue las reglas que escribes una sola vez en un archivo llamado CLAUDE.md, de modo que tu clasificación de datos y tus salvaguardas legales se aplican a cada prompt y no solo a los que recuerdas. (Tu suscripción actual.)
↳ La pega: CLAUDE.md es orientación, no una imposición. El modelo puede ignorarlo, y no hay registro de auditoría que demuestre que no lo hizo.
🗄️ SUPABASE es donde viven los datos. Piensa en él como el archivador, más el candado. Gestiona los inicios de sesión, que es código que nunca deberías dejar que una IA improvise. Y aplica quién puede ver qué a nivel de base de datos, así que "un manager solo ve las evaluaciones de su propio equipo" es una regla que mantiene la propia base de datos, y no una regla que tu aplicación tiene que recordar bien en cada uno de los sitios donde consulta datos. Esa diferencia lo es todo cuando se trata de datos de empleados. (25 $/mes. Mira la nota de abajo sobre el plan de 599 $.)
↳ La pega: la seguridad a nivel de fila viene desactivada por defecto. Una sola tabla sin proteger y todo el mundo lee las evaluaciones de todo el mundo. Además, las políticas hay que probarlas por rol, y casi nadie prueba los casos negativos, que son los que importan.
🪪 INICIO DE SESIÓN CON GOOGLE demuestra quién es cada persona. Si usas Google Workspace, ya tienes un directorio que conoce el nombre, el manager y el departamento de todo el mundo. Conectarlo significa que nadie crea otra contraseña y que, cuando TI desactiva la cuenta de alguien en su último día, esa persona pierde el acceso a tu herramienta automáticamente. (Gratis, incluido en Workspace.)
↳ La pega: tienes que restringirlo a tu dominio de Workspace. Si lo dejas abierto, cualquier cuenta de Google del planeta puede iniciar sesión.
⏰ RAILWAY la ejecuta. Un sitio donde la aplicación viva de verdad en internet y, lo que es importante, un sitio donde ejecutar cosas de forma programada. El ciclo se abre el lunes, los recordatorios salen el jueves, y una semana después persigues a los rezagados. La mayoría de los rituales de RR. HH. son trabajo programado, y por eso importa. (Entre 5 y 20 $/mes.)
↳ La pega: las tareas programadas pueden dispararse dos veces o saltarse sin que te des cuenta.
↩️ GITHUB es tu botón de deshacer. Cada versión de la herramienta se guarda, así que cuando la IA rompe con toda confianza algo que ayer funcionaba, vuelves atrás. Innegociable, y gratis. (Gratis.)
↳ La pega: solo es un botón de deshacer si tus commits son limpios y frecuentes. Y revertir el código no deshace las migraciones de la base de datos ni recupera los datos borrados.
💬 SLACK (TEAMS) es como la gente la usa de verdad. La adopción muere cuando los empleados tienen que acordarse de que existe un portal. El aviso tiene que llegar donde ya están. (Gratis si lo construyes en tu propio workspace.)
↳ La pega: los mensajes directos de un bot sobre el desempeño se leen como vigilancia. Y la fatiga de notificaciones mata el ritual de todos modos, así que dosifica bien tus avisos.
🚨 SENTRY te avisa cuando se rompe. Sin él, te enteras por un empleado, que para una herramienta de RR. HH. es justo al revés de como debería ser. (El plan gratuito basta.)
↳ La pega: por defecto, los datos de los errores capturan PII y texto de las evaluaciones. Necesitas configurar el filtrado y tener un DPA firmado antes de que toque datos reales.
✉️ RESEND envía correo electrónico, para los momentos en los que Slack no basta. Opcional si solo avisas por Slack. (Gratis hasta 3.000 correos al mes.)
↳ La pega: necesita SPF, DKIM y DMARC configurados en tu dominio. Si te lo saltas, tu correo acaba en spam o te marcan por suplantar a tu propia empresa :
🔑 CLAVE DE API DE ANTHROPIC, solo si la propia herramienta llama a la IA mientras se ejecuta, por ejemplo para resumir las notas de un manager. Conviene saber que se factura aparte de tu suscripción de Claude, que cubre que tú escribas código, no que tu aplicación haga llamadas. Los equipos se topan con esto después de lanzar. (Entre 5 y 50 $/mes según el uso.)
↳ La pega: sin límite de gasto, te llega una factura sorpresa. Un bucle puede fundírselo rápido.
🌐 NOMBRE DE DOMINIO le da una dirección en la que la gente confía. Una herramienta interna en un subdominio en condiciones de la web de tu empresa se usa. La misma herramienta en una cadena aleatoria de caracteres se ignora o, peor, se denuncia como intento de phishing. (Unos 15 $/año, o gratis en un subdominio que ya tengas.)
↳ La pega: necesita a TI y control del DNS.
🔍 UNA REVISIÓN TÉCNICA No es una herramienta, obviamente. Pero, salvo que tengas esa capacidad en casa, reserva presupuesto para que alguien técnico compruebe las reglas de acceso y el flujo de inicio de sesión antes de que se le acerquen datos reales de empleados. No para construirla. Para comprobarla. (Medio día de un profesional externo, de 500 a 1.500 $ una sola vez.)
↳ La pega: una revisión puntual se queda obsoleta con el siguiente cambio generado por IA.
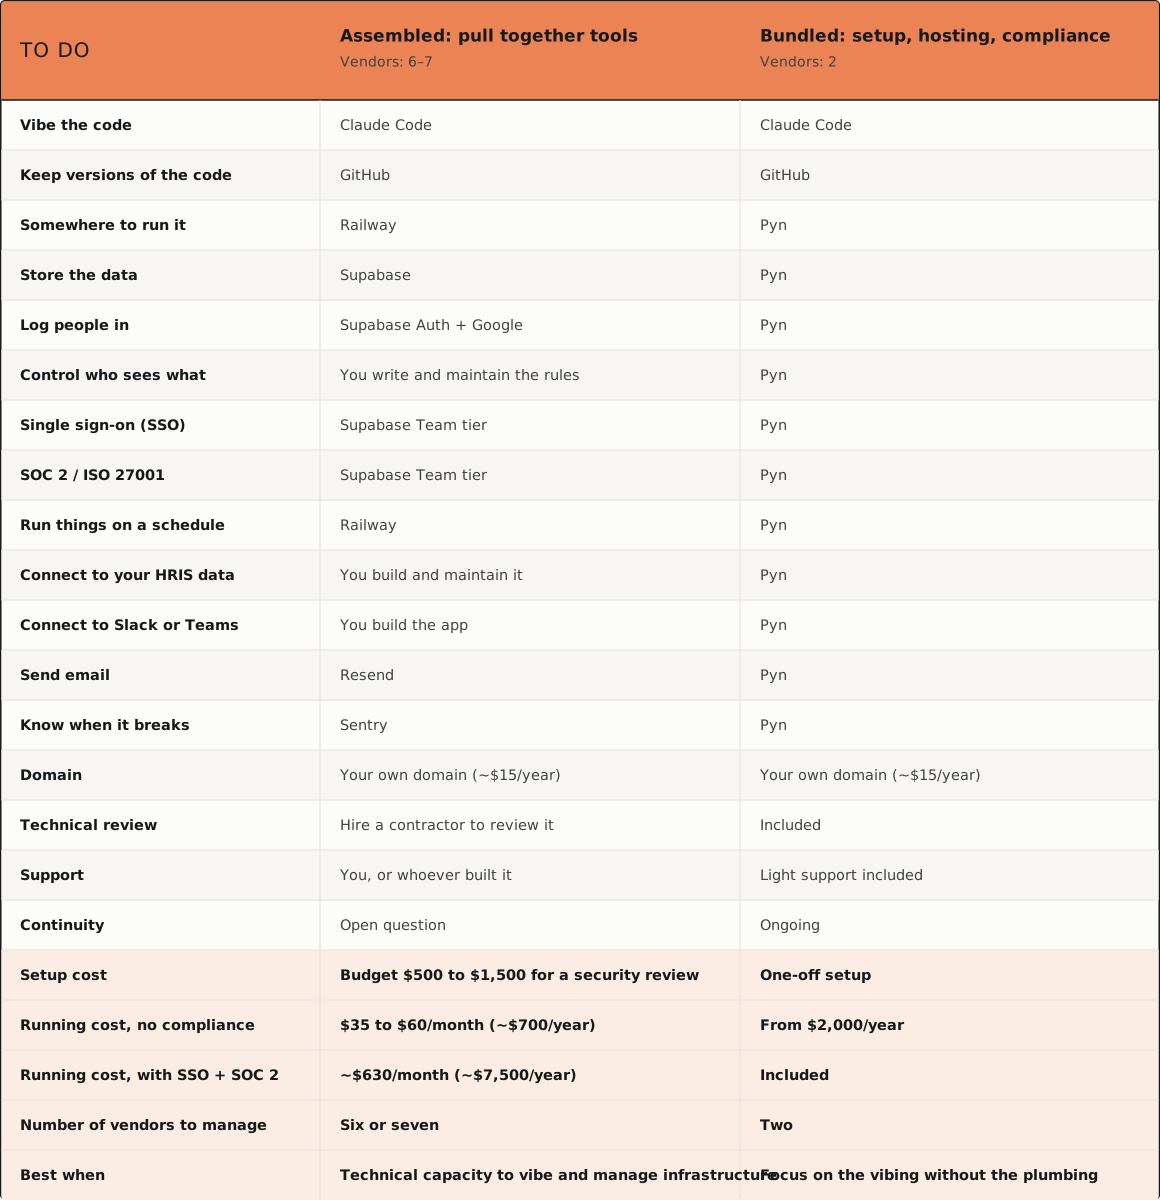
Todas las herramientas juntas, entre 35 y 60 $ al mes aproximadamente, hasta 660 $ si necesitas inicio de sesión único y SOC 2. Y una revisión técnica puntual de entre 500 y 1.500 $. En el presupuesto falta cualquier coste asociado al mantenimiento continuo, a las guardias y a quién se hace cargo cuando se va quien la construyó.
📦 O USA PYN, si prefieres no montarlo tú. Si quieres algo más integrado, Pyn sustituye a Supabase, al inicio de sesión con Google, a Railway, a Resend, a la app de Slack o Teams y a Sentry, y se ocupa de todo ello por ti. La configuración, las pruebas y un soporte ligero están incluidos, junto con el inicio de sesión único y SOC 2. La herramienta la sigues escribiendo tú. (Más sobre el coste abajo.)
La cuestión de los 25 $ frente a los 599 $
Supabase tiene un plan de 25 $ y otro de 599 $, y la distancia entre ambos es la cifra más importante de toda esta sección. Por 25 $ tienes la base de datos, los inicios de sesión y el control de acceso fila a fila. Eso cubre con holgura las herramientas de rituales y la mayoría de las sensibles pero acotadas.
Por 599 $ tienes inicio de sesión único, un informe SOC 2, ISO 27001, registro de auditoría y una retención de copias de seguridad más larga. Es el plan que necesitas cuando tu propio equipo de seguridad pide pruebas, cuando la herramienta guarda datos de empleados realmente sensibles o cuando una promesa ya no basta y alguien quiere el certificado. Parece mucho al lado de 25 $. Es una fracción de lo que costaría construir esa postura por tu cuenta, y bastante menos que la mayoría del SaaS de RR. HH.
Pero, para ser sincero, cosas como SOC2 traen un montón de trabajo adicional que aquí no se refleja. Subir de plan sobre todo hace la herramienta más robusta. Para un cumplimiento real, deja que Pyn la aloje.
El detonante es sencillo. En el momento en que alguien de Legal o de TI pregunta "¿esto tiene SOC 2?", estás en el plan de 599 $, y ya deberías haberlo estado.
Enfoque integrado: céntrate en el vibe coding y olvídate de la fontanería
Todo lo anterior da por hecho que quieres ser dueño de la fontanería. Muchos equipos no quieren.
La alternativa es alojar estas herramientas en Pyn. La sigues creando con vibe coding y sigue siendo tu herramienta, pero Pyn se ocupa de las partes que preferirías no aprender: inicios de sesión y control de acceso, la base de datos, la configuración, la conexión con tu HRIS y con Slack, el inicio de sesión único, SOC 2, las pruebas antes de salir a producción y un soporte ligero cuando algo se rompe en mal momento. 9.000 $ por la puesta en marcha y 2.000 $ al año después.
Que merezca la pena depende de una pregunta. ¿Tienes a alguien que pueda hacerse cargo de la autenticación, las políticas de acceso, la disponibilidad y las integraciones, y que siga ahí dentro de dieciocho meses? Si es así, móntalo tú: es más barato y aprenderás más. Si esa persona es en realidad "quien tenga tiempo", es en el mantenimiento donde se viene abajo, y pagar a alguien para que lo sostenga es el mejor trato.
Lado a lado
La misma herramienta, el mismo código, dos formas de ponerla en marcha. La columna izquierda eres tú montándolo todo. La derecha eres tú construyéndola igualmente, con la fontanería resuelta.
Qué necesitas para poner en marcha una herramienta interna de RR. HH.
¿Deberías hacer vibe coding
de esa herramienta de RR. HH.?
Haz una evaluación rápida
Construcción frente a ejecución: cuándo están realmente en riesgo los datos de los empleados
Este es el punto que disuelve la objeción que más oigo. "No podemos usar IA para construir nuestras herramientas, no podemos enviarle datos de empleados."
Estás mezclando dos decisiones distintas.
Tiempo de construcción. Cuando construyes una herramienta, envías código al modelo, no registros de empleados. Desarrollas con datos sintéticos. La nube sirve. Nada sensible se acerca a la IA.
Tiempo de ejecución. La cuestión de los datos aparece después, cuando un agente en producción empieza a leer registros reales de empleados para hacer su trabajo. Ahí es donde importan de verdad la residencia de datos, los modelos on-premise y el control de acceso.
Aprendí a trazar esta línea construyendo una demo de automatización del offboarding. La ejecuté con datos sintéticos de BambooHR, no porque construirla fuera arriesgado, sino porque la verdadera restricción era un agente en producción leyendo registros reales. Construir y ejecutar son dos habitaciones distintas. No dejes que un miedo del tiempo de construcción te frene en seco, y no dejes que se cuele un riesgo del tiempo de ejecución porque te dijiste "solo es la IA escribiendo código".
La forma limpia de plantearlo: "¿es seguro construir esto con IA?" es casi siempre que sí. "¿Es seguro soltar esto sobre datos reales?" es la pregunta que merece tu atención, y tiene una buena respuesta cuando has hecho las seis cosas de arriba.
Coste: cuándo usar automatización sencilla en lugar de IA
La IA es realmente estupenda. También es probabilística, cara por ejecución y difícil de observar. Así que la disciplina es aburrida. Resuelve primero todo lo que puedas con automatización sencilla, y guarda la IA para las partes que de verdad necesitan criterio o lenguaje.
Un workflow basado en reglas, del tipo poco glamuroso de Zapier, n8n o Pyn, es barato, predecible y fácil de depurar. Cuando se rompe, se rompe siempre igual. Un agente de IA no es nada de eso. Cuesta más cada vez que se dispara, el martes puede hacer algo ligeramente distinto de lo que hizo el lunes, y averiguar por qué cuesta trabajo de verdad.
La cifra que se me quedó grabada: al parecer, Uber se fundió todo su presupuesto anual de IA en unos cuatro meses. Las herramientas probabilísticas tienen la costumbre de engordar la cuenta mientras miras hacia otro lado.
Así que la pregunta del coste no es "IA o no". Es "cuál es el mecanismo más sencillo que hace este trabajo". Si una automatización puede enviar el recordatorio, enrutar la solicitud o actualizar el campo, úsala. Guarda la herramienta cara, impredecible y cargada de criterio para donde se gana el sitio. La automatización es aburrida y barata. Justo por eso es lo primero a lo que recurres.
Visibilidad: qué seguir cuando ya tienes varias herramientas en marcha
La trampa es sencilla. Creas una herramienta con vibe coding. Luego cinco. Luego hay treinta automatizaciones disparándose por toda tu organización y has perdido el hilo. No ves qué está en marcha, a quién llega ni si algo de eso funciona.
Enhorabuena. Has reconstruido el shadow IT. Solo que ahora lleva tu logo.
La solución es incorporar la visibilidad desde el principio. Tres cosas que toda herramienta debería mostrar:
→ Quién está viviendo qué. Qué empleados y managers reciben, ven y usan realmente la herramienta.
→ Qué se está disparando. Qué llamadas a la IA y qué automatizaciones se ejecutan, cuándo y con qué frecuencia.
→ Resultados. No métricas de vanidad. Finalización, lectura e incumplimiento, es decir, quién tenía que hacer algo y no lo hizo.
Esta última es la función que pasa desapercibida. La mayoría de las herramientas de RR. HH. puede decirte qué pasó. Muy pocas pueden decirte quién no hizo lo que tenía que hacer. A medida que la IA de RR. HH. se documenta y se registra más, poder responder a eso pasa rápido de ser un panel bonito a ser un registro de auditoría que te alegras de haber guardado.
Antes de lanzar una herramienta, decide cómo vas a verla funcionar. Si no puedes responder a "quién vivió esto y qué pasó", no has terminado de construir.
Integración: cómo sacar los datos de una herramienta y llevarlos a la siguiente
Una herramienta creada con vibe coding que acapara sus propios datos no es un activo. Es una isla, y las islas son donde el valor va a morir.
La puntuación de sentimiento, la señal de reconocimiento, la decisión de la reorganización, los datos de finalización. La mayor parte solo gana valor cuando fluye: hacia la siguiente herramienta, hacia el contexto del manager y, donde le corresponde, hacia el sistema de registro. Una herramienta de reconocimiento que nunca le dice a tu proceso de talento quién mantiene unido a un equipo es un juguete bonito. Conecta esa señal con el desempeño y la sucesión, y se convierte en una palanca.
Así que diseña cada herramienta con una vía de salida desde el primer día. Una exportación, una API, un webhook. Decide a propósito qué fluye hacia dónde. Qué se sincroniza de vuelta con el registro. Qué se queda en local y nunca sale del navegador. Qué alimenta el siguiente ritual.
Aquí es donde está el verdadero premio. No ganas por ser dueño de las nóminas. Alguien ya lo es, y no deberías querer serlo. Ganas por ser dueño de la capa de contexto que lo cruza todo, el tejido conectivo que sabe quién está viviendo qué, de modo que cada herramienta que construyes es más inteligente porque existen las demás.
Haz vibe coding de los rituales, compra los sistemas de registro y después hazte dueño de la capa de encima.
Mantenimiento: qué puedes arreglar tú y qué no
Para una empresa pequeña, una herramienta SaaS de 500 $ al mes parece cara. Un fin de semana de prompts en Claude parece gratis. Las dos cosas son falsas.
Construir es el 20 % del trabajo. El mantenimiento es el otro 80 %. Alojamiento, autenticación, logs, registros de auditoría, las integraciones que se rompen cuando un proveedor cambia una API sin avisarte. Nada de eso es glamuroso. Todo es necesario.
La buena noticia es un cambio de perspectiva real. Ahora la mayor parte de ese mantenimiento se puede hacer con vibe coding. Los equipos de RR. HH. le ponen un precio demasiado alto a todo esto porque se imaginan manteniéndolo como un software empresarial frágil, valioso y peligroso de tocar. Normalmente no lo es. Puedes arreglar, ajustar y ampliar estas herramientas igual que las construiste. No le tengas tanto miedo al código como para no cambiarlo.
El verdadero contrapeso: hay cosas que no puedes mantener con vibe coding. Autenticación, tratamiento de PII, integraciones de verdad, registro de auditoría. En cuanto una herramienta entra en ese territorio, "le pido un arreglo con un prompt" deja de ser suficiente. Saber en qué categoría estás es la verdadera habilidad, y heredar la postura de tu base de datos te quita la mayor parte de esa carga antes de que empiece.
Y haz pronto la pregunta poco glamurosa. ¿Quién se hace cargo de esto cuando Sarah se vaya? Una herramienta que vive en la cabeza de una sola persona es una fragilidad, no un logro.
Seguridad: cuánto rigor necesita cada tipo de herramienta
El dato que asusta es real. El análisis que hizo una empresa de seguridad de miles de aplicaciones creadas con vibe coding y ya desplegadas encontró que aproximadamente una de cada tres salió con un fallo grave y explotable. Estudio tras estudio concluye que el código generado por IA tiene bastantes más defectos de seguridad que el escrito por personas. Secretos filtrados, agujeros de inyección, controles de acceso rotos.
No lo leas como un motivo para dejar de construir. Léelo como radio de impacto. Un fallo de inyección SQL en un muro de reconocimiento filtra felicitaciones. El mismo fallo en una herramienta de compensación filtra salarios. El mismo defecto, una consecuencia completamente distinta. Ajusta tu rigor a tu nivel de datos, que es la razón por la que clasificaste los datos primero y por la que importa tanto heredar una base de datos validada. Buena parte de esos fallos de una de cada tres son infraestructura que quien construía nunca debería haber montado.
Dos cosas que conviene grabarse a fuego:
"Funciona" y "es seguro" parecen lo mismo, y no lo son. El código generado por IA puede parecer completamente correcto y esconder un fallo crítico. Se ejecuta, así que parece que está bien, y la vulnerabilidad sigue invisible hasta que algo se rompe. Para alguien que construye sin perfil técnico, esa es toda la trampa.
Ejecutar en el cliente es una postura de privacidad real, con límites reales. Varias de mis herramientas son aplicaciones que se ejecutan solo en el cliente. Sin backend, nada sale de tu navegador, así que no hay un montón de datos de empleados en un servidor. Realmente más seguro que el SaaS habitual para los datos en tránsito y para el riesgo de terceros. Pero es una postura de bloc de notas personal, no de sistema de registro. El almacenamiento del navegador no está cifrado en reposo, no hay control de acceso ni registro de auditoría. Perfecto para modelar una reorganización. No es donde pones algo que no te puedes permitir perder.
Cuando una herramienta se gana subir de nivel de datos, no improvises. Trae a un socio técnico, un CTO fraccional o una agencia de desarrollo, para auditar qué soporta carga y qué es frágil. Después gradúala a propósito, del cliente a un alojamiento en infraestructura de verdad, con autenticación en condiciones, tenancy, cifrado, registro de auditoría y acceso basado en roles. Esa es la diferencia entre un proyecto de fin de semana y algo que mil personas pueden usar con seguridad.
Ocho preguntas que hacerte antes de construir
Cuando no quieras el árbol completo, pasa la herramienta por estas ocho. Son las preguntas de aquel primer mapa, en el orden en que las hago de verdad:
- ¿Puede fallar durante una semana sin consecuencias?
- Si se rompiera ahora, ¿recurrirías a la IA o cogerías el teléfono?
- ¿Podría alguien de tu equipo retomarla y mantenerla en una semana?
- ¿Cuántas personas dependen de ella?
- ¿Los datos son sensibles o están regulados? Y, si es así, ¿en la infraestructura de quién están?
- ¿Cuánto tardarías en sustituirla por un SaaS si muriera?
- ¿Vas a necesitar logs de auditoría o documentación de cumplimiento dentro de 12 meses?
- ¿Cuántas integraciones necesita?
La pregunta cinco es la que más mueve la balanza. Datos sensibles en una infraestructura que montaste tú son un motivo para parar. Los mismos datos dentro de una base de datos que ya tiene una postura de cumplimiento son un motivo para seguir.
¿Deberías hacer vibe coding
de esa herramienta de RR. HH.?
Haz una evaluación rápida
Cinco herramientas gratuitas que he creado para inspirarte
Basta de teoría. Cinco herramientas que he creado con vibe coding en las últimas semanas. Todas son un ritual. Ninguna es un sistema de registro. No es casualidad. Es justo la idea.
Tómalas como quieras. Como inspiración, como algo que copiar tal cual o, si prefieres ahorrarte el fin de semana, simplemente úsalas. Son gratis.
🔄 (re)org → organigramas y modelado de escenarios de reorganización. Arrastra personas, marca salidas y puestos sin asignar, compara escenarios lado a lado y mira cómo se actualizan las diferencias de compensación en tiempo real. Se ejecuta por completo en el cliente, así que nada sale de tu navegador. La postura adecuada para un borrador sensible de reorganización.
🦘 Dollaroo → reconocimiento entre compañeros. Felicitaciones que viven donde se hace el trabajo, en Slack. El tipo de ritual de poco riesgo y mucha calidez que ningún proveedor construye bien y que todo el mundo quiere. (El verdadero premio está aguas abajo. Conecta esa señal de reconocimiento con tu forma de pensar el talento y la sucesión, y sabrás quién mantiene unidos a los equipos.)
🌡️ Team Temperature → sentimiento semanal. Una lectura de un solo toque sobre cómo están de verdad los equipos. Lo importante no es la encuesta. Es la visibilidad: una señal continua de quién está viviendo qué, antes de que aparezca en una entrevista de salida.
📉 Drift → revisión trimestral del desempeño. Sí, "desempeño" suena a que va en la columna de Comprar. Pero Drift no es el sistema que decide valoraciones ni compensación. Es el ritual que se da cuenta. La gente rara vez se cae por un precipicio. Va a la deriva, trimestre a trimestre. Un ciclo completo de evaluación reparte la atención por igual entre todo el mundo, incluidas las personas que ya van bien. Drift pone el foco en el puñado de casos que de verdad mueven el rendimiento del equipo, para que lo notes antes de que nadie se sorprenda. El ritual, no el registro.
🌱 Grow → marcos de crecimiento profesional. Marcos de carrera sin la consultora ni la plataforma de seis cifras. Es también la ilustración más limpia de la línea entre el tiempo de construcción y el de ejecución. Grow es una aplicación que se ejecuta en el cliente, así que los datos de los empleados nunca salen del navegador. La IA me ayudó a construirla. Nunca ve a tu gente.
Cinco herramientas, un patrón. Rituales internos y acotados, cada uno diseñado para pasar sus datos hacia delante en lugar de acapararlos, cada uno apoyado en una infraestructura que ya tiene una postura de cumplimiento. Por eso último construirlas llevó un fin de semana y no un proyecto.
Qué viene después: la capa de contexto
Los equipos que lo hacen bien no son celosos de su código. Son celosos de sus flujos de datos y de dónde acaba la información de sus empleados.
Eso es lo que merece la pena llevarse. La restricción de cuánto puede construir RR. HH. no es la sensibilidad de los datos que guardas. Es si has hecho las seis cosas poco glamurosas que impiden que el riesgo se acumule. Hereda una postura de cumplimiento en lugar de construir una. Recoge menos. Dile a la gente qué recoges. Mete a Legal y a TI desde el primer prompt. Borra de forma programada. Mantén la PII fuera de las API de LLM.
Haz eso y después haz vibe coding de los rituales, compra los sistemas de registro y construye encima la capa de contexto que hace que todo ello valga más que la suma de sus partes.
La mayoría de los equipos de RR. HH. está jugando a esto con mucha más cautela de la que necesita.
¿Dónde trazarías tú la línea?