
Vibe Coding für HR: ein Praxisleitfaden
Was du baust, was du kaufst und wie du den Unterschied erkennst, ohne dass eure Vergütungsdaten nach außen dringen.
Written by
Joris Luijke, Co-Founder & Co-CEO
Mach unser Assessment "Should HR Vibe This?"
Zehn kurze Fragen. Eine klare Antwort darauf, ob du es baust oder ummantelst.
Was sich geändert hat: HR kann jetzt eigene Tools bauen
Wer vor einem Jahr ein maßgeschneidertes Tool für Anerkennung wollte, hatte zwei Möglichkeiten: beim Engineering um Platz auf der Roadmap betteln oder etwas von der Stange kaufen. Heute öffnest du Claude, beschreibst, was du brauchst, und hast vor dem Mittagessen eine funktionierende Version.
Die Frage ändert sich. Es geht nicht mehr darum, ob du es bauen kannst. Jetzt geht es darum, ob du es bauen solltest und wie du das entscheidest.
Die meisten HR-Verantwortlichen glauben, sie hätten ein Problem mit der KI-Einführung. Haben sie nicht. Sie haben ein Sichtbarkeitsproblem. Dein Team hat KI längst in die Funktion geholt. Irgendjemand kopiert bereits Vergütungsdaten, Notizen zu Beschwerden und Angaben zu Bewerbenden in einen Verbraucher-Chatbot, den niemand freigegeben hat, ganz ohne Governance. Die Entscheidung für KI wurde für dich getroffen. Was du noch entscheiden kannst: ob du sie siehst.
Zu diesem Schluss bin ich gekommen, nachdem ich ein Dutzend solcher Tools gebaut und mit HR-Teams gesprochen habe, die dasselbe tun: Die Grenze dessen, was du sicher vibe-coden kannst, ist nicht die Sensibilität deiner Daten. Sie liegt darin, ob du die Disziplin hast, deine Datenflüsse sauber zu strukturieren. Wenn das stimmt, ist die baubare Zone viel größer, als die meisten HR-Teams annehmen. Wenn nicht, solltest du nicht einmal einen Anerkennungs-Bot bauen, geschweige denn etwas, das zählt.
Eine Regel zieht sich trotzdem durch alles:
Vibe-code die Rituale. Kauf die führenden Systeme.
Der Rest dieses Leitfadens ist die Betriebsanleitung, einschließlich der Stelle, an der sich die Linie verschiebt.
Die drei Datenstufen und auf welchen du bauen kannst
Der häufigste Fehler, den ich sehe: Teams entscheiden, was sie bauen, danach, wie wichtig sich das Tool anfühlt. Falsche Achse.
Die Linie ziehen die Daten, die das Tool berührt, und das, was du dafür zu tun bereit bist.
Drei Stufen:
→ Ritual- und Workflow-Daten. Anerkennung, Stimmungs-Pulse, Anstöße, Erinnerungen, Karriere-Frameworks. Geringe Sensibilität, kleiner Schadensradius. Bau drauflos.
→ Sensibel, aber begrenzt. Freitextantworten aus Engagement-Umfragen, 1:1-Notizen, der Entwurf einer Reorganisation vor der Ankündigung. Sehr gut baubar, sobald du entschieden hast, wo die Daten liegen und wer sie sehen darf.
→ Führende Systeme. Gehaltsabrechnung, Vergütung, Verträge, personenbezogene Daten, alles, woran eine echte Entscheidung hängt. Kauf sie oder bau sie mit einem ordentlichen Engineering-Prozess.
Lies diese Stufen als Beschreibung dessen, was du brauchst, nicht als Mauer. Stufe eins verlangt dir fast nichts ab. Stufe zwei verlangt, dass du über Speicherung und Zugriff nachdenkst. Stufe drei verlangt einen Compliance-Apparat, für dessen Aufbau ein Unternehmen Jahre braucht. Deshalb ist Kaufen hier meist der klügere Tausch.
Eine Regulierungsbehörde hat eine ähnliche Linie gezogen, und das sollte dich aufhorchen lassen. Nach dem EU AI Act gilt KI, die bei Beschäftigungsentscheidungen eingesetzt wird (Recruiting, Auswahl, Leistungsbeurteilung, Beförderung, Kündigung), als Hochrisiko-KI, mit Pflichten zu menschlicher Aufsicht, Dokumentation und Protokollierung. Die Leitlinien der Kommission selbst teilen das Feld fast genau entlang der Naht zwischen Ritualen und führenden Systemen. Tools, die bewerten, ranken, eine Vorauswahl treffen oder entscheiden, fallen darunter. Administrative Tools wie Terminplanung für Interviews, das Einlesen von Lebensläufen in eine durchsuchbare Datenbank oder Werbung für die Arbeitgebermarke fallen meist nicht darunter.
Anerkennung ist keine Kündigung. Das sagst du seit Jahren. Jetzt sieht es auch das Gesetz so.
Die Übersicht auf einer Seite: vibe-coden oder kaufen
Vor den Feinheiten die Übersicht, zu der ich immer wieder zurückkehre.
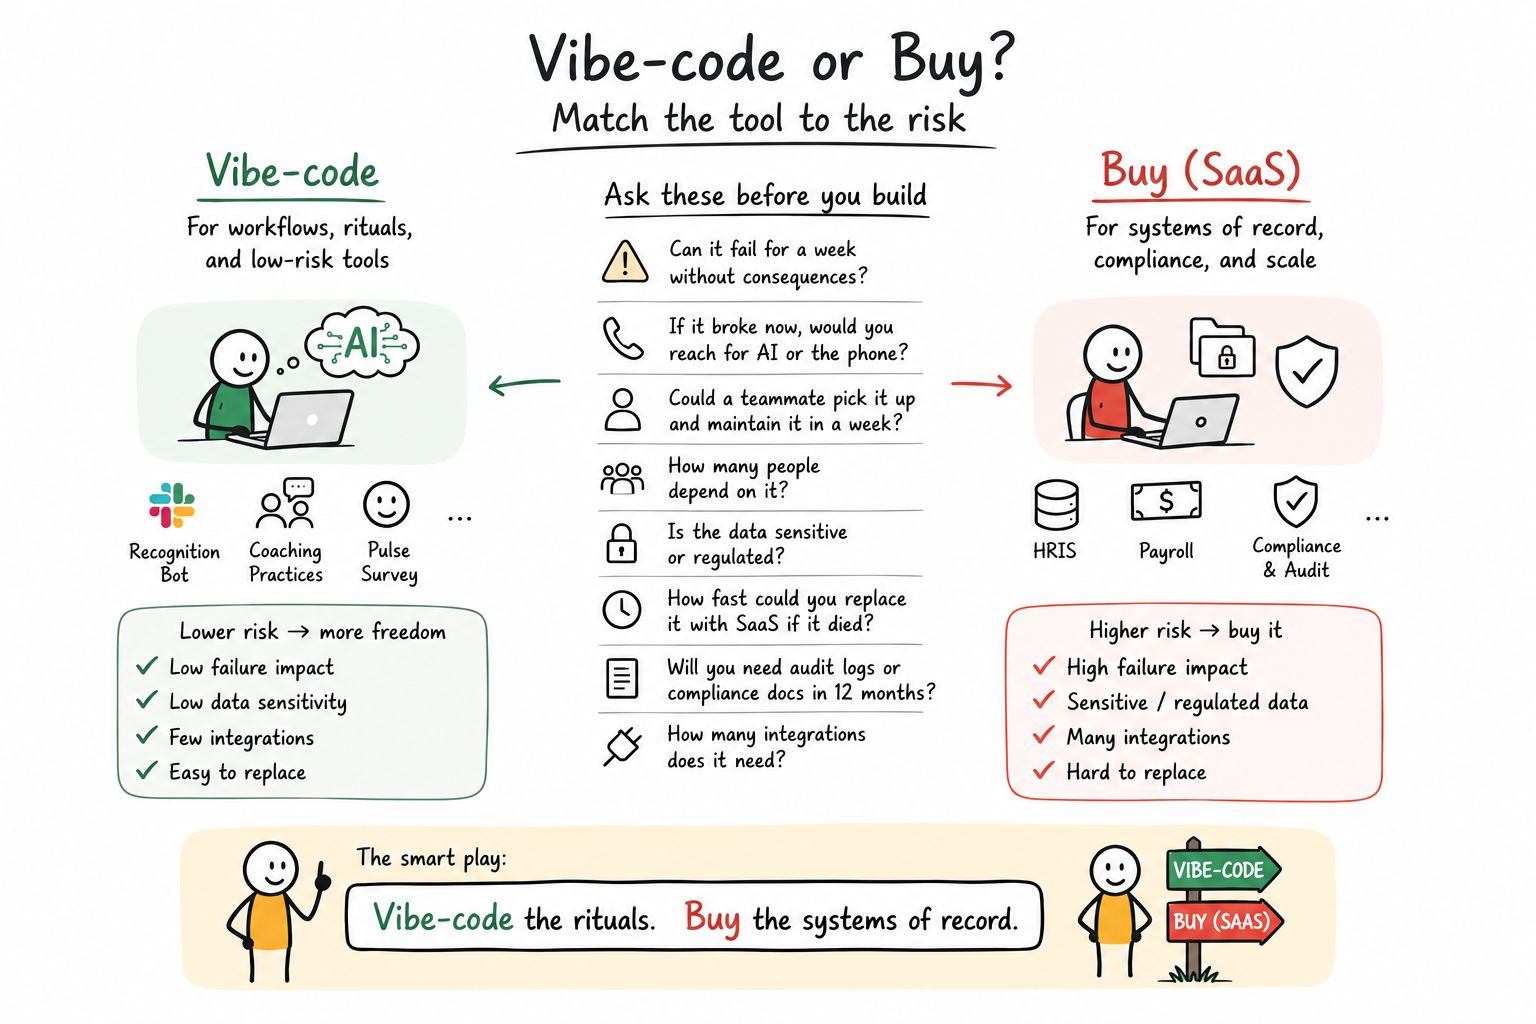
Vibe-code die Rituale. Kauf die führenden Systeme. Die acht Fragen in der Mitte sind die ganze Entscheidung.
Linke Seite: Du vibe-codest. Anerkennungs-Bots, Coaching-Übungen, Pulsbefragungen. Geringe Folgen bei Ausfall, geringe Datensensibilität, wenige Integrationen, leicht zu ersetzen. Weniger Risiko verschafft dir mehr Freiheit.
Rechte Seite: Du kaufst. HRIS, Gehaltsabrechnung, Compliance und Audit. Schwere Folgen bei Ausfall, sensible oder regulierte Daten, viele Integrationen, schwer zu ersetzen. Höheres Risiko, also kaufen.
Die acht Fragen in der Mitte sind die ganze Entscheidung. Schick jede Tool-Idee durch sie hindurch, und die Antwort ergibt sich meist von selbst. Meine Lieblingsfrage ist die zweite, weil sie alles andere abkürzt: Wenn das Tool jetzt ausfiele, würdest du zur KI greifen oder zum Telefon?
Darauf zu vertrauen, habe ich bei der letzten Reorganisation meines Teams gelernt. Wir haben sie in einem Google Sheet mit 14 Tabs nachgehalten, mit Markierungen in drei Farben und einem eigenen Dokument, das erklärte, was die Markierungen bedeuten. Die Hälfte von uns arbeitete mit einer Version, die schon veraltet war. Hohe Reibung, geringe Datensensibilität, kein Anbieter, der dem gerecht wird. Ein Lehrbuchfall fürs Vibe Coding. Also habe ich (re)org gebaut und aufgehört zu leiden.
Die Entscheidung mit vier Ausgängen: Buy, Wrap, Hybrid oder Build
Diese Übersicht ist das Denkmodell. Das echte Leben ist unordentlicher, weil die meisten HR-Tools nicht sauber auf einer Seite stehen. Hier ist deshalb die Version, die ich tatsächlich nutze, wenn die Entscheidung schwerfällt.
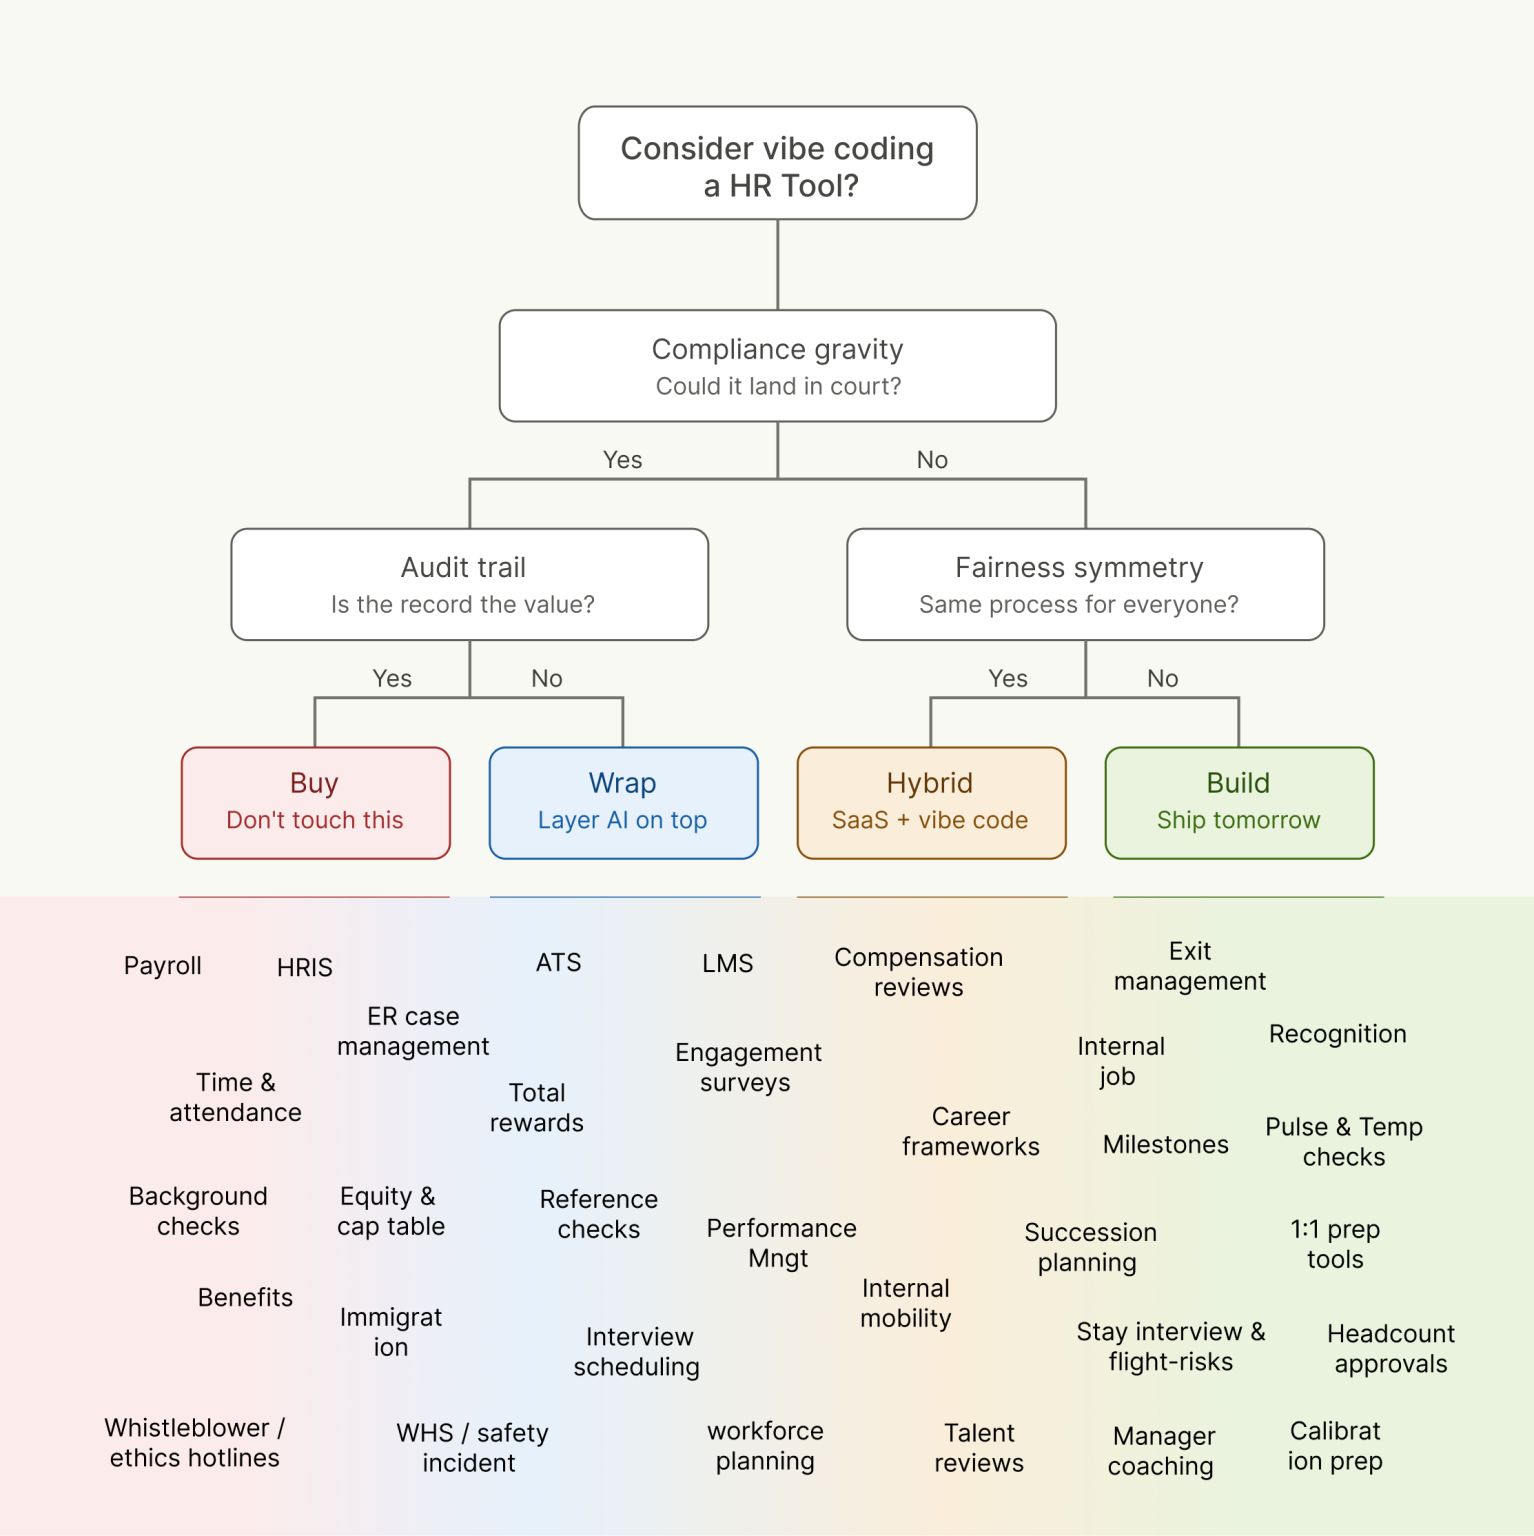
Zwei Fragen, vier Antworten: Buy, Wrap, Hybrid oder Build.
Zwei Fragen bestimmen alles.
Erstens: das Compliance-Gewicht. Könnte das vor Gericht landen?
Wenn ja, stell noch eine Frage. Ist der Datensatz selbst der Wert? Wenn ja, heißt es Buy: Du kaufst. Gehaltsabrechnung, HRIS, Zeiterfassung, Background Checks, Benefits, Hinweisgeber- und Ethik-Hotlines. Der Wert dieser Tools liegt darin, dass der Datensatz vollständig und belastbar ist und jemand anderes dafür haftet. Kaufen ist hier keine Ängstlichkeit. Es ist die Weigerung, eine Haftung zu übernehmen, von deren Besitz du nichts hast.
Wenn das Compliance-Gewicht real ist, der Datensatz aber nicht der ganze Zweck, heißt es Wrap: Du ummantelst. Leg deine eigene KI über ein System, das darunter das Risiko trägt. Fallmanagement für Employee Relations, Total Rewards, Equity und Cap Table, Einwanderung, Sicherheitsvorfälle, ATS, Referenzprüfungen. Du bekommst den Workflow, den du willst, ohne den gefährlichen Teil zu besitzen. Bei Wrap unterschätzen sich die meisten Teams. In diesem Feld lässt sich viel bauen.
Wenn es nicht vor Gericht landen könnte, stell eine andere Frage. Ist der Prozess für alle gleich?
Das ist der unterschätzte Punkt, und er ist sehr HR. Fairness-Symmetrie. Wenn ein Tool für jede Person denselben Prozess ausführt, bleibt das Risiko gering. In dem Moment, in dem es zwischen Menschen unterscheidet und entscheidet, wer was bekommt, bist du im Gebiet von Bias und Belastbarkeit, und es steht schlagartig mehr auf dem Spiel.
Derselbe Prozess für alle, und du gehst auf Hybrid. SaaS plus Vibe Code. Vergütungsrunden, Engagement-Umfragen, Karriere-Frameworks, Performance Management, interne Mobilität, Nachfolgeplanung, Talent Reviews. Behalte den Datensatz in einem System, dem du vertraust, und bau das Ritual und das Erlebnis drumherum selbst.
Bewusst unterschiedlich, geringes Compliance-Gewicht, und es heißt Build: Du baust. Morgen live. Anerkennung, Puls- und Stimmungschecks, Tools zur 1:1-Vorbereitung, Meilensteine, Coaching für Führungskräfte, Bleibegespräche, Austrittsmanagement. Das ist das Kernland des Vibe Codings.
Beachte, was "Build" hier bedeutet. Nicht wichtig oder unwichtig. Es bedeutet geringes Compliance-Gewicht und einen Prozess, der alle gleich behandelt. Diese sichere Zone ist größer, als die meisten HR-Teams annehmen, und in drei der vier Felder baust du etwas.
Sechs Praktiken, mit denen du auch mit sensiblen Daten bauen kannst
Ich habe über einen Teil davon gepostet, und Aubrey Blanche stellte die schärfste Frage, die ich zu dem Thema bekommen habe. Sinngemäß: Vibe-codest du nur die Teile des Stacks, die keine sensiblen Daten enthalten, und wie gehst du mit den ethischen und rechtlichen Anforderungen um, die mit der Art von personenbezogenen Daten einhergehen, mit denen HR täglich arbeitet?
Ein berechtigter Einwand, und er verdient eine ordentliche Antwort, weil er offenlegt, was die meisten Leitfäden zu dem Thema falsch machen. Sie behandeln sensible Daten als harte Grenze. Dabei sind sie eine Anforderung an die Praxis. Die Teams, die das gut machen, sind nicht mutiger als alle anderen. Sie haben ihre Datenflüsse so strukturiert, dass sich Risiko gar nicht erst ansammelt.
Was ich bei Unternehmen gesehen habe, die das schon vernünftig machen:
→ Niemand erfindet Compliance neu. Die Daten liegen auf einer bereits geprüften Datenbank. Pyn, Supabase, Airtable Enterprise, euer bestehendes Data Warehouse. Du übernimmst deren Compliance-Niveau, statt eigene Infrastruktur für sensible Daten hochzuziehen. Das ist mit Abstand der wichtigste Punkt. Die meisten Horrorgeschichten beginnen damit, dass jemand seinen eigenen Speicher aufsetzt.
→ Konsequente Datenminimierung. Erhebe nur, was das Tool wirklich braucht. Die meisten HR-Tools werden so gebaut, dass sie alles Verfügbare einsammeln, weil es eben da ist. Ein Stimmungs-Tool braucht einen Wert und ein Team, keinen Namen und keine Führungskette.
→ Echte Transparenz gegenüber Mitarbeitenden. Sie sagen den Leuten, was erhoben wird, warum und wo es liegt. Richtig gemacht, schlägt das die durchschnittliche SaaS-App, deren Auftragsverarbeitungsvertrag noch nie jemand gelesen hat.
→ Legal und IT früh einbinden, nicht am Ende. Die meisten Unternehmen haben dafür schon eine Checkliste. Nimm sie und schreib sie direkt in deine CLAUDE.md, damit sie jeden Build vom ersten Prompt an lenkt, statt am Ende als Veto aufzutauchen.
→ Aufbewahrungsfristen als Standard. Lösch Stimmungsdaten automatisch nach einem Quartal. Daten, die du nicht mehr hast, können nicht nach außen dringen.
→ Keine personenbezogenen Daten über LLM-APIs. Das ist die eigentliche rote Linie, und sie ist viel enger als "sensible Daten von KI fernhalten".
Wenn du diese sechs Dinge tust, kannst du deutlich mehr bauen, als die vorsichtige Version dieses Rats nahelegt. Wenn du sie auslässt, solltest du bei SaaS bleiben.
Vibe Coding heißt nicht, leichtsinnig zu arbeiten. Die Disziplin ist der Eintrittspreis, und er ist viel niedriger, als die meisten HR-Teams denken.
Fallbeispiel aus der Praxis: ein Tool für Leistungsbeurteilungen bauen und in Betrieb nehmen
Theorie ist einfach. Angenommen, du willst etwas Anspruchsvolleres bauen: ein Tool für Leistungsbeurteilungen, einfach als Beispiel, weil es der Wunsch ist, den ich am häufigsten höre, und weil er genau an der spannenden Grenze liegt.
Grenze zuerst den Umfang ehrlich ein.
Ein Beurteilungs-Tool ist ein Hybrid (siehe Assessment). Der Prozess ist für alle gleich, das hält das Risiko niedrig. Das Compliance-Gewicht ist aber real, weil Bewertungen in Gehaltsentscheidungen und Kündigungen einfließen und in Streitfällen herangezogen werden. Entscheide also, was dein Tool besitzen darf, bevor du einen Prompt schreibst. Den Zyklus, die Anstöße, die Vorbereitung für Führungskräfte, die Notizentwürfe, die Nachverfolgung des Abschlusses kannst du bauen? Für die finalen Bewertungen, die Ergebnisse der Kalibrierung und alles, was zitiert wird, wenn jemand gehen muss, bräuchtest du aber weiterhin einen Audit-Trail. (wenn das System ein Datensatz für Vergütungs- oder Leistungsentscheidungen ist, kann es in einem Rechtsstreit als Beweismittel angefordert werden)
Dann braucht es einen Ort, an dem es lebt.
Was folgt, ist der Stack, den ich nutze. Hinweis: Zu jedem einzelnen Baustein gibt es gute Alternativen. Cursor statt Claude Code, Neon oder Airtable statt Supabase, Vercel oder Render statt Railway, GitLab statt GitHub. Ich behaupte nicht, dass das die objektiv richtigen Entscheidungen sind. Es sind die, mit denen ich gebaut habe. Sie arbeiten gut zusammen und verzeihen viel, wenn man noch lernt. Tausch jeden davon gegen etwas aus, das du schon kennst.
Die Tools und warum jedes dabei ist
✍️ Claude Code baut es. Nicht das Chatfenster. Diese Version arbeitet über dein ganzes Projekt hinweg, führt Befehle aus und hält sich an die Regeln, die du einmal in einer Datei namens CLAUDE.md aufschreibst. So gelten deine Datenklassifizierung und deine rechtlichen Leitplanken für jeden Prompt, nicht nur für die, an die du denkst. (Dein bestehendes Abo.)
↳ Der Haken: CLAUDE.md ist eine Vorgabe, keine Durchsetzung. Das Modell kann sie ignorieren, und es gibt keinen Audit-Trail, der das Gegenteil belegt.
🗄️ SUPABASE ist der Ort, an dem die Daten liegen. Stell es dir als Aktenschrank vor, samt Schloss. Es übernimmt die Logins, also Code, den du nie von einer KI improvisieren lassen solltest. Und es setzt auf Datenbankebene durch, wer was sehen darf. "Eine Führungskraft sieht nur die Beurteilungen ihres eigenen Teams" ist damit eine Regel, die die Datenbank selbst einhält, und keine, an die deine App an jeder einzelnen Stelle, an der sie Daten abruft, korrekt denken muss. Bei Mitarbeiterdaten macht dieser Unterschied alles aus. (25 US-Dollar/Monat. Siehe unten den Hinweis zur 599-Dollar-Stufe.)
↳ Der Haken: Row-Level Security ist standardmäßig aus. Eine ungeschützte Tabelle, und alle lesen alle Beurteilungen. Die Richtlinien müssen außerdem pro Rolle getestet werden, und fast niemand testet die Negativfälle, also genau die, auf die es ankommt.
🪪 GOOGLE-LOGIN belegt, wer jemand ist. Wenn ihr Google Workspace nutzt, habt ihr schon ein Verzeichnis, das von allen den Namen, die Führungskraft und die Abteilung kennt. Wer es anbindet, sorgt dafür, dass niemand ein weiteres Passwort anlegt. Und wenn die IT am letzten Tag ein Konto deaktiviert, verliert die Person automatisch den Zugriff auf dein Tool. (Kostenlos, in Workspace enthalten.)
↳ Der Haken: Du musst es auf eure Workspace-Domain beschränken. Bleibt das offen, kann sich jedes Google-Konto der Welt anmelden.
⏰ RAILWAY führt es aus. Ein Ort, an dem die App tatsächlich im Internet lebt, und vor allem ein Ort, an dem Dinge nach Zeitplan laufen. Der Zyklus öffnet am Montag, Erinnerungen gehen am Donnerstag raus, die Nachzügler werden eine Woche später angestupst. Die meisten HR-Rituale sind geplante Arbeit, deshalb ist das wichtig. (Etwa 5 bis 20 US-Dollar/Monat.)
↳ Der Haken: Geplante Jobs können doppelt auslösen oder ausfallen, ohne dass du es merkst.
↩️ GITHUB ist deine Rückgängig-Taste. Jede Version des Tools wird gespeichert. Wenn die KI also selbstbewusst etwas kaputt macht, das gestern noch lief, gehst du zurück. Nicht verhandelbar, und kostenlos. (Kostenlos.)
↳ Der Haken: Eine Rückgängig-Taste ist es nur, wenn deine Commits sauber und häufig sind. Und ein Rollback des Codes macht weder Datenbankmigrationen rückgängig noch holt er gelöschte Daten zurück.
💬 SLACK (TEAMS) ist der Ort, an dem die Leute es tatsächlich nutzen. Die Nutzung stirbt, wenn Mitarbeitende daran denken müssen, dass es ein Portal gibt. Der Anstoß muss dort ankommen, wo sie ohnehin schon sind. (Kostenlos, wenn du im eigenen Workspace baust.)
↳ Der Haken: Direktnachrichten eines Bots zur Leistung wirken wie Überwachung. Und zu viele Benachrichtigungen töten das Ritual ohnehin, also dosiere deine Anstöße sorgfältig.
🚨 SENTRY sagt dir, wenn etwas kaputtgeht. Ohne es erfährst du es von Mitarbeitenden, und das ist bei einem HR-Tool die falsche Reihenfolge. (Die kostenlose Stufe reicht.)
↳ Der Haken: Fehlerdaten enthalten standardmäßig personenbezogene Daten und Beurteilungstexte. Du brauchst eine eingerichtete Bereinigung und einen Auftragsverarbeitungsvertrag, bevor es echte Daten berührt.
✉️ RESEND verschickt E-Mails, für die Momente, in denen Slack nicht reicht. Optional, wenn du ausschließlich über Slack anstößt. (Kostenlos bis 3.000 E-Mails im Monat.)
↳ Der Haken: Auf deiner Domain müssen SPF, DKIM und DMARC eingerichtet sein. Wenn du das auslässt, landet deine Mail im Spam, oder du wirst als jemand markiert, der das eigene Unternehmen spooft.
🔑 ANTHROPIC API KEY, nur wenn das Tool selbst im Betrieb KI aufruft, etwa um die Notizen einer Führungskraft zusammenzufassen. Gut zu wissen: Das wird getrennt von deinem Claude-Abo abgerechnet. Das Abo deckt ab, dass du Code schreibst, nicht dass deine App Aufrufe macht. Davon werden Teams nach dem Launch überrascht. (5 bis 50 US-Dollar/Monat je nach Nutzung.)
↳ Der Haken: Ohne Ausgabenlimit droht eine überraschende Rechnung. Eine Schleife kann das Budget schnell verbrennen.
🌐 DOMAINNAME gibt dem Tool eine Adresse, der die Leute vertrauen. Ein internes Tool auf einer ordentlichen Subdomain eurer Unternehmensseite wird genutzt. Dasselbe Tool unter einer zufälligen Zeichenfolge wird ignoriert oder, schlimmer, als Phishing-Versuch gemeldet. (Etwa 15 US-Dollar/Jahr oder kostenlos auf einer Subdomain, die euch schon gehört.)
↳ Der Haken: Braucht die IT und Kontrolle über das DNS.
🔍 EIN TECHNIK-REVIEW Natürlich kein Tool. Aber wenn ihr die Kapazität nicht im Haus habt, plane Budget für jemand Technisches ein, der die Zugriffsregeln und den Login-Ablauf prüft, bevor echte Mitarbeiterdaten in die Nähe kommen. Nicht, um es zu bauen. Um es zu prüfen. (Ein halber Tag einer externen Fachkraft, einmalig 500 bis 1.500 US-Dollar.)
↳ Der Haken: Ein einmaliges Review ist mit der nächsten KI-generierten Änderung veraltet.
Alle Tools zusammen kosten grob 35 bis 60 US-Dollar im Monat, bis zu 660 US-Dollar, wenn du Single Sign-on und SOC 2 brauchst. Dazu kommt ein einmaliges Technik-Review für 500 bis 1.500 US-Dollar. Im Budget fehlen sämtliche Kosten für laufende Wartung, Bereitschaft und die Frage, wem das Tool gehört, wenn die Person geht, die es gebaut hat.
📦 ODER NIMM PYN, wenn du es lieber nicht selbst zusammenbaust. Wenn du etwas stärker Gebündeltes willst, ersetzt Pyn Supabase, Google-Login, Railway, Resend, die Slack- oder Teams-App und Sentry und übernimmt sie für dich. Einrichtung, Tests und leichter Support sind inklusive, ebenso Single Sign-on und SOC 2. Das Tool schreibst du weiterhin selbst. (Mehr zu den Kosten unten.)
Die Frage: 25 oder 599 US-Dollar
Supabase hat eine Stufe für 25 US-Dollar und eine für 599 US-Dollar, und der Abstand zwischen beiden ist die wichtigste Zahl in diesem ganzen Abschnitt. Für 25 US-Dollar bekommst du die Datenbank, die Logins und die Zugriffskontrolle auf Zeilenebene. Das deckt Ritual-Tools und die meisten sensiblen, aber begrenzten Tools gut ab.
Für 599 US-Dollar bekommst du Single Sign-on, ein SOC-2-Testat, ISO 27001, Audit-Logging und längere Aufbewahrung von Backups. Diese Stufe brauchst du, wenn euer eigenes Security-Team Nachweise verlangt, wenn das Tool wirklich sensible Mitarbeiterdaten enthält oder wenn ein Versprechen nicht mehr reicht und jemand das Zertifikat sehen will. Neben 25 US-Dollar klingt das nach viel. Es ist ein Bruchteil dessen, was es kosten würde, dieses Niveau selbst aufzubauen, und deutlich weniger als die meiste HR-SaaS.
Ehrlicherweise bringt so etwas wie SOC 2 aber noch jede Menge Arbeit mit sich, die hier nicht erfasst ist. Das Upgrade macht das Tool vor allem robuster. Für echte Compliance lass Pyn hosten.
Der Auslöser ist einfach. In dem Moment, in dem jemand aus Legal oder IT fragt "Ist das SOC 2?", bist du auf der 599-Dollar-Stufe, und du hättest es schon vorher sein sollen.
Der gebündelte Ansatz: Konzentrier dich aufs Vibe Coding, nicht auf die Technik dahinter
Alles oben setzt voraus, dass du die Technik dahinter selbst besitzen willst. Viele Teams wollen das nicht.
Die Alternative ist, diese Tools auf Pyn zu hosten. Du vibe-codest das Ding weiterhin, es bleibt dein Tool, aber Pyn übernimmt die Teile, die du lieber nicht lernen möchtest: Logins und Zugriffskontrolle, die Datenbank, die Einrichtung, die Anbindung an dein HRIS und an Slack, Single Sign-on, SOC 2, Tests vor dem Livegang und leichten Support, wenn in einem ungünstigen Moment etwas kaputtgeht. 9.000 US-Dollar für die Einrichtung, danach 2.000 US-Dollar im Jahr.
Ob sich das lohnt, hängt an einer Frage. Hast du jemanden, der Authentifizierung, Zugriffsrichtlinien, Verfügbarkeit und Integrationen verantworten kann und in achtzehn Monaten noch da ist? Wenn ja, bau es selbst zusammen. Das ist günstiger, und du lernst mehr. Wenn diese Person in Wahrheit "wer gerade Zeit hat" ist, scheitert es an der Wartung, und jemanden dafür zu bezahlen, dass er sie übernimmt, ist der bessere Tausch.
Im direkten Vergleich
Dasselbe Tool, derselbe Code, zwei Wege, es in Betrieb zu nehmen. In der linken Spalte baust du alles selbst zusammen. In der rechten baust du es weiterhin selbst, und die Technik dahinter ist erledigt.
Was du brauchst, um ein internes HR-Tool in Betrieb zu nehmen
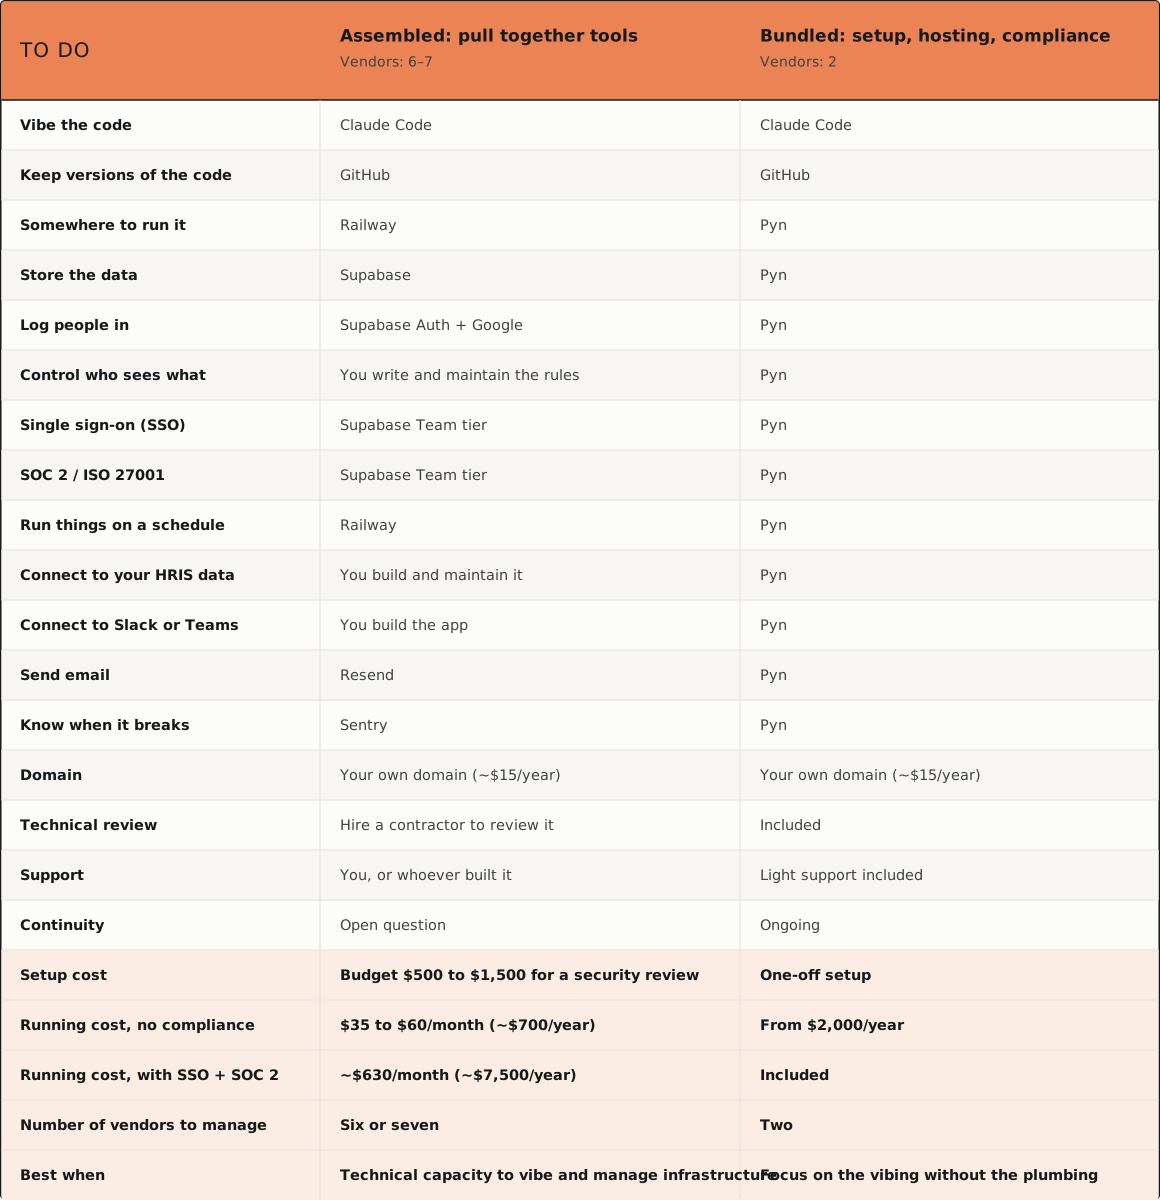
Build-Zeit und Laufzeit: wann Mitarbeiterdaten wirklich gefährdet sind
Dieser Abschnitt löst den Einwand auf, den ich am häufigsten höre. "Wir können unsere Tools nicht mit KI bauen, wir dürfen ihr keine Mitarbeiterdaten schicken."
Du vermischst zwei verschiedene Entscheidungen.
Build-Zeit. Wenn du ein Tool baust, schickst du dem Modell Code, keine Mitarbeiterdatensätze. Du entwickelst mit synthetischen Daten. Die Cloud ist in Ordnung. Nichts Sensibles kommt auch nur in die Nähe der KI.
Laufzeit. Die Datenfrage stellt sich später, wenn ein aktiver Agent echte Mitarbeiterdatensätze liest, um seine Arbeit zu tun. Dort kommt es wirklich auf Datenresidenz, On-Prem-Modelle und Zugriffskontrolle an.
Diese Linie zu ziehen, habe ich gelernt, als ich eine Demo für automatisiertes Offboarding gebaut habe. Ich habe sie mit synthetischen BambooHR-Daten betrieben. Nicht, weil das Bauen riskant gewesen wäre, sondern weil ein aktiver Agent, der echte Datensätze liest, die eigentliche Einschränkung war. Bauen und Betreiben sind zwei verschiedene Räume. Lass dich von einer Angst rund ums Bauen nicht ausbremsen, und lass kein Laufzeitrisiko durchrutschen, weil du dir gesagt hast: "Da schreibt doch nur eine KI Code."
So lässt es sich sauber festhalten: Die Antwort auf "Ist es sicher, das mit KI zu bauen?" lautet fast immer Ja. "Ist es sicher, das Ding auf echte Daten loszulassen?" ist die Frage, die deine Aufmerksamkeit verdient, und sie hat eine gute Antwort, sobald du die sechs Dinge oben erledigt hast.
Kosten: wann einfache Automatisierung besser ist als KI
KI ist wirklich großartig. Sie ist auch probabilistisch, pro Lauf teuer und schwer zu beobachten. Die Disziplin ist deshalb langweilig. Löse zuerst so viel wie irgend möglich mit einfacher Automatisierung und heb dir KI für die Teile auf, die wirklich Urteilsvermögen oder Sprache brauchen.
Ein regelbasierter Workflow, die unspektakuläre Sorte à la Zapier, n8n oder Pyn, ist günstig, vorhersehbar und leicht zu debuggen. Wenn er ausfällt, fällt er jedes Mal auf dieselbe Weise aus. Ein KI-Agent ist nichts davon. Er kostet bei jedem Auslösen mehr, er kann am Dienstag etwas leicht anderes tun als am Montag, und herauszufinden, warum, ist echter Aufwand.
Die Zahl, die mir im Kopf geblieben ist: Uber hat Berichten zufolge sein gesamtes KI-Jahresbudget in etwa vier Monaten aufgebraucht. Probabilistische Tools haben die Eigenart, die Rechnung in die Höhe zu treiben, während du gerade woanders hinschaust.
Die Kostenfrage lautet also nicht "KI oder nicht". Sie lautet: "Was ist der einfachste Mechanismus, der diese Aufgabe erledigt?" Wenn eine Automatisierung die Erinnerung verschicken, die Anfrage weiterleiten oder das Feld aktualisieren kann, nimm sie. Heb dir das teure, unberechenbare, urteilslastige Tool für die Stellen auf, an denen es seinen Platz verdient. Automatisierung ist langweilig und günstig. Genau deshalb greifst du zuerst zu ihr.
Sichtbarkeit: was du verfolgst, sobald mehrere Tools laufen
Die Falle ist einfach. Du vibe-codest ein Tool. Dann fünf. Dann laufen dreißig Automatisierungen quer durch dein Unternehmen, und du hast den Faden verloren. Du siehst nicht, was läuft, wen es erreicht und ob irgendetwas davon funktioniert.
Glückwunsch. Du hast die Schatten-IT neu gebaut. Sie trägt jetzt nur dein Logo.
Die Lösung: Bau die Einsehbarkeit von Anfang an mit ein. Drei Dinge sollte jedes Tool sichtbar machen:
→ Wer was erlebt. Welche Mitarbeitenden und Führungskräfte das Ding tatsächlich erhalten, sehen und nutzen.
→ Was ausgelöst wird. Welche KI-Aufrufe und Automatisierungen laufen, wann und wie oft.
→ Ergebnisse. Keine Eitelkeitskennzahlen. Abschluss, Leserschaft und Nichteinhaltung, also wer etwas tun sollte und es nicht getan hat.
Der letzte Punkt ist die unterschätzte Funktion. Die meisten HR-Tools können dir sagen, was passiert ist. Die wenigsten können dir sagen, wer nicht getan hat, was verlangt war. Je stärker HR-KI dokumentiert und protokolliert wird, desto schneller wird aus der Fähigkeit, das zu beantworten, statt eines netten Dashboards ein Audit-Trail, über den du froh bist.
Bevor du ein Tool live schaltest, entscheide, wie du ihm bei der Arbeit zusiehst. Wenn du die Frage "Wer hat das erlebt, und was ist passiert?" nicht beantworten kannst, bist du mit dem Bauen nicht fertig.
Integration: Daten aus einem Tool ins nächste bringen
Ein vibe-gecodetes Tool, das seine Daten hortet, ist kein Asset. Es ist eine Insel, und auf Inseln geht Wert zugrunde.
Der Stimmungswert, das Anerkennungssignal, die Entscheidung zur Reorganisation, die Abschlussdaten. Das meiste davon wird erst wertvoll, wenn es fließt: ins nächste Tool, in den Kontext der Führungskraft und, wo es hingehört, ins führende System. Ein Anerkennungs-Tool, das deinem Talentprozess nie sagt, wer ein Team zusammenhält, ist ein nettes Spielzeug. Verbinde dieses Signal mit Performance und Nachfolge, und es wird zum Hebel.
Gib also jedem Tool vom ersten Tag an eine Ausfahrt. Einen Export, eine API, einen Webhook. Entscheide bewusst, was wohin fließt. Was zurück ins führende System synchronisiert wird. Was lokal bleibt und den Browser nie verlässt. Was das nächste Ritual speist.
Hier liegt der eigentliche Gewinn. Du gewinnst nicht, indem du die Gehaltsabrechnung besitzt. Die besitzt schon jemand, und du solltest sie nicht wollen. Du gewinnst, indem du die Kontextschicht besitzt, die über allem liegt, das Bindegewebe, das weiß, wer was erlebt, sodass jedes Tool, das du baust, klüger wird, weil es die anderen gibt.
Vibe-code die Rituale, kauf die führenden Systeme, und besitze dann die Schicht darüber.
Wartung: was du selbst reparieren kannst und was nicht
Für ein kleineres Unternehmen fühlt sich ein SaaS-Tool für 500 US-Dollar im Monat teuer an. Ein Wochenende voller Claude-Prompts fühlt sich kostenlos an. Beides ist falsch.
Das Bauen sind 20 % der Arbeit. Die Wartung sind die anderen 80 %. Hosting, Authentifizierung, Logs, Audit-Trails, die Integrationen, die ausfallen, wenn ein Anbieter eine API ändert, ohne dir Bescheid zu sagen. Nichts davon ist glamourös. Alles davon ist nötig.
Die gute Nachricht ist ein echter Perspektivwechsel. Der größte Teil dieser Wartung lässt sich inzwischen per Vibe Coding erledigen. HR-Teams schätzen den Aufwand zu hoch ein, weil sie sich vorstellen, das Tool wie fragile Unternehmenssoftware zu warten, kostbar und gefährlich anzufassen. Meist ist es das nicht. Du kannst diese Tools genauso reparieren, anpassen und erweitern, wie du sie gebaut hast. Hab nicht so viel Angst vor dem Code, dass du ihn nicht änderst.
Das echte Gegengewicht: Manche Dinge kannst du nicht per Vibe Coding warten. Authentifizierung, den Umgang mit personenbezogenen Daten, echte Integrationen, Audit-Logging. Sobald ein Tool dieses Gebiet betritt, reicht "Ich prompte schnell einen Fix" nicht mehr. Zu wissen, in welcher Kategorie du bist, ist die eigentliche Fähigkeit. Und wenn du das Niveau deiner Datenbank übernimmst, nimmt dir das den größten Teil dieser Last ab, bevor sie entsteht.
Und stell die unglamouröse Frage früh. Wem gehört das, wenn Sarah geht? Ein Tool, das im Kopf einer einzigen Person lebt, ist eine Schwachstelle, keine Leistung.
Sicherheit: wie viel Sorgfalt jede Art von Tool braucht
Die beängstigende Zahl stimmt. Der Scan einer Sicherheitsfirma über Tausende veröffentlichter vibe-gecodeter Apps ergab, dass etwa jede dritte mit einer schweren, ausnutzbaren Schwachstelle live ging. Studie um Studie zeigt, dass KI-generierter Code spürbar mehr Sicherheitsmängel enthält als von Menschen geschriebener. Geleakte Secrets, Injection-Lücken, defekte Zugriffskontrollen.
Lies das nicht als Grund, mit dem Bauen aufzuhören. Lies es als Schadensradius. Eine SQL-Injection-Lücke in einer Anerkennungswand legt Lob offen. Dieselbe Lücke in einem Vergütungs-Tool legt Gehälter offen. Derselbe Mangel, völlig andere Folgen. Richte deine Sorgfalt nach deiner Datenstufe aus. Deshalb hast du die Daten zuerst klassifiziert, und deshalb ist es so wichtig, eine geprüfte Datenbank zu übernehmen. Ein guter Teil dieser Ausfälle bei jeder dritten App betrifft Infrastruktur, die die Person, die gebaut hat, gar nicht erst hätte aufsetzen sollen.
Zwei Dinge, die du dir einprägen solltest:
"Es funktioniert" und "es ist sicher" fühlen sich gleich an, sind es aber nicht. KI-generierter Code kann völlig korrekt aussehen und dabei eine kritische Schwachstelle verbergen. Er läuft, also sieht er richtig aus, und die Lücke bleibt unsichtbar, bis etwas kaputtgeht. Für jemanden ohne technischen Hintergrund ist das die ganze Falle.
Clientseitig ist ein echter Ansatz für Datenschutz, mit echten Grenzen. Mehrere meiner Tools sind rein clientseitige Apps. Kein Backend, nichts verlässt deinen Browser, also liegt kein Stapel Mitarbeiterdaten auf einem Server. Wirklich sicherer als typische SaaS, was Daten bei der Übertragung und das Risiko durch Dritte angeht. Aber es ist ein Ansatz für den persönlichen Notizblock, nicht für ein führendes System. Der Browserspeicher ist im Ruhezustand nicht verschlüsselt, es gibt keine Zugriffskontrolle und kein Audit-Log. Perfekt, um eine Reorganisation zu modellieren. Nicht der Ort für etwas, dessen Verlust du dir nicht leisten kannst.
Wenn sich ein Tool eine Datenstufe hocharbeitet, improvisiere nicht. Hol dir technische Unterstützung, einen Fractional CTO oder eine Entwicklungsagentur, um zu prüfen, was tragend und was fragil ist. Heb es dann bewusst auf die nächste Stufe, von clientseitig zu gehostet auf echter Infrastruktur, mit ordentlicher Authentifizierung, Mandantentrennung, Verschlüsselung, Audit-Logging und rollenbasiertem Zugriff. Das ist der Unterschied zwischen einem Wochenendprojekt und etwas, das tausend Menschen sicher nutzen können.
Acht Fragen, die du dir vor dem Bauen stellst
Wenn du nicht den ganzen Baum willst, schick das Tool durch diese acht Fragen. Es sind die Fragen aus der ersten Übersicht, in der Reihenfolge, in der ich sie tatsächlich stelle:
- Kann es eine Woche lang ausfallen, ohne dass das Folgen hat?
- Wenn es jetzt ausfiele, würdest du zur KI greifen oder zum Telefon?
- Könnte jemand aus dem Team es innerhalb einer Woche übernehmen und warten?
- Wie viele Menschen hängen davon ab?
- Sind die Daten sensibel oder reguliert, und wenn ja, auf wessen Infrastruktur liegen sie?
- Wie schnell könntest du es durch SaaS ersetzen, wenn es ausfiele?
- Brauchst du in 12 Monaten Audit-Logs oder Compliance-Dokumente?
- Wie viele Integrationen braucht es?
Frage fünf ist die, die sich am stärksten verschiebt. Sensible Daten auf Infrastruktur, die du selbst aufgesetzt hast, sind ein Grund aufzuhören. Dieselben Daten in einer Datenbank, die bereits ein Compliance-Niveau mitbringt, sind ein Grund weiterzumachen.
Fünf kostenlose Tools, die ich zur Inspiration gebaut habe
Genug Theorie. Fünf Tools, die ich in den letzten Wochen gevibe-codet habe. Jedes ist ein Ritual. Keines ist ein führendes System. Das ist kein Zufall. Es ist der ganze Punkt.
Nimm sie, wie du magst. Als Inspiration, als Vorlage zum direkten Kopieren, oder, wenn du dir das Wochenende lieber sparst, nutz sie einfach. Sie sind kostenlos.
🔄 (re)org → Organigramme und Szenarien für Reorganisationen. Verschieb Leute, markiere Abgänge und unbesetzte Rollen, vergleiche Szenarien nebeneinander und sieh zu, wie sich die Vergütungsdifferenzen in Echtzeit aktualisieren. Läuft komplett clientseitig, nichts verlässt also deinen Browser. Der richtige Ansatz für den sensiblen Entwurf einer Reorganisation.
🦘 Dollaroo → Anerkennung unter Kolleginnen und Kollegen. Lob, das dort lebt, wo die Arbeit passiert: in Slack. Die Art von Ritual mit wenig Risiko und viel Wärme, die kein Anbieter gut baut und die alle wollen. (Der eigentliche Gewinn liegt weiter hinten. Verbinde dieses Anerkennungssignal mit deinen Überlegungen zu Talenten und Nachfolge, und du erfährst, wer Teams zusammenhält.)
🌡️ Team Temperature → wöchentliche Stimmung. Ein Eindruck mit einem Tipp, wie es Teams wirklich geht. Es geht nicht um die Umfrage. Es geht um die Sichtbarkeit: ein laufendes Signal dazu, wer was erlebt, bevor es im Exit-Interview auftaucht.
📉 Drift → vierteljährlicher Leistungscheck. Ja, "Leistung" klingt, als gehöre sie in die Buy-Spalte. Aber Drift ist nicht das System, das über Bewertungen oder Vergütung entscheidet. Es ist das Ritual, das etwas bemerkt. Menschen stürzen selten von einer Klippe. Sie driften ab, Quartal für Quartal. Ein vollständiger Beurteilungszyklus verteilt die Aufmerksamkeit gleichmäßig auf alle, auch auf die, bei denen ohnehin alles in Ordnung ist. Drift lenkt den Fokus auf die Handvoll Fälle, die die Teamleistung wirklich bewegen, damit du es merkst, bevor jemand überrascht ist. Das Ritual, nicht der Datensatz.
🌱 Grow → Frameworks für die Karriereentwicklung. Karriere-Frameworks ohne Beratung und ohne sechsstellige Plattform. Es ist auch das sauberste Beispiel für die Linie zwischen Build-Zeit und Laufzeit. Grow ist eine clientseitige App, Mitarbeiterdaten verlassen also nie den Browser. Die KI hat mir geholfen, es zu bauen. Deine Leute sieht sie nie.
Fünf Tools, ein Muster. Eng gefasste, interne Rituale, jedes so angelegt, dass es seine Daten weitergibt, statt sie zu horten, jedes auf Infrastruktur, die bereits ein Compliance-Niveau mitbringt. Wegen dieses letzten Punkts hat das Bauen ein Wochenende gedauert und kein Projekt.
Wohin das führt: die Kontextschicht
Die Teams, die das richtig machen, hängen nicht an ihrem Code. Sie achten penibel auf ihre Datenflüsse und darauf, wo die Informationen ihrer Mitarbeitenden landen.
Das solltest du mitnehmen. Was begrenzt, wie viel HR bauen kann, ist nicht die Sensibilität der Daten, die du hältst. Es ist die Frage, ob du die sechs unglamourösen Dinge getan hast, die verhindern, dass sich Risiko ansammelt. Übernimm ein Compliance-Niveau, statt eines aufzubauen. Erhebe weniger. Sag den Leuten, was du erhebst. Hol Legal und IT beim ersten Prompt dazu. Lösch nach Zeitplan. Halte personenbezogene Daten aus LLM-APIs heraus.
Tu das, vibe-code dann die Rituale, kauf die führenden Systeme und bau obendrauf die Kontextschicht, die all das mehr wert macht als die Summe seiner Teile.
Die meisten HR-Teams gehen dabei weit vorsichtiger vor, als sie müssten.
Wo würdest du die Linie ziehen?