 $1 / 従業員1人 / 月
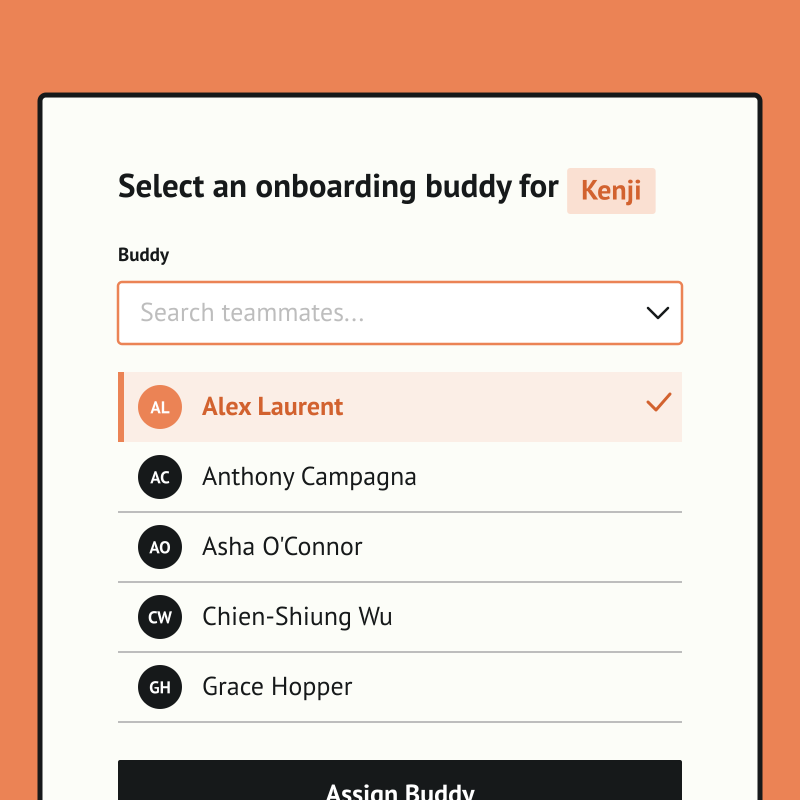
Microsoft SSOで実現するオンボーディングバディ
すべての新入社員に、自動でバディを。スプレッドシートは要りません。
トップブランドがPynを信頼しています
Pynはオンボーディングのバディプログラムを自動で運用します。人事が毎回追いかけなくても、すべての新入社員にバディがつきます。マネージャーにはバディを選ぶよう通知が届き、選ばれた人には必要な背景と一緒に知らせが届きます。同じ人が繰り返し選ばれているとPynが知らせるので、負担は公平に分かれます。スプレッドシートは要りません。
PynはMicrosoft SSOに接続するので、従業員はITがすでに信頼しているのと同じディレクトリを通じてPynにアクセスします。別のアカウントを配ったり、後片づけをしたりする必要はありません。 そこから先は、すべてのメッセージが役割、チーム、勤務地に合わせてパーソナライズされ、みんながふだん使っている場所に届きます。抜け漏れはありません。
その結果、立ち上がりが早くなり、より温かく迎えられます。リモートで入社する人には特に効果があります。一度設定すれば、すべての新入社員に対して動きます。同じペアリングは、役割の変更や休職からの復帰にも使えます。
MicrosoftでPynにサインイン
Pynは、Microsoft Azure Active Directory(Azure AD、またはADアカウントとも呼ばれます)によるシングルサインオンに対応しています。従業員は、すでに持っているMicrosoftの認証情報を使います。別のパスワードを作ったり、覚えたりする必要はありません。
接続方法
Microsoftでのサインインを使うには、ITが何かする必要がありますか?
はい、一度だけです。ITの管理者がMicrosoftでPynにログインし、組織全体のアクセスを承認する必要があります。組織がアプリへのアクセスを制限している場合は、先にITがPynのログインURLを許可リストに追加する必要があるかもしれません。その後、ITが継続的に関わる必要はありません。
よくある質問
PynはMicrosoft Azure ADでのサインインに対応していますか?
はい。従業員は、既存のMicrosoft Azure AD(Active Directory)アカウントを使って、Pynにサインインできます。
Pynは安全ですか?
PynはSOC 2に準拠しています。ユーザーの認証に必要なものにだけアクセスします。それ以上のものにはアクセスしません。
PynはOktaやGoogleでのサインインにも対応していますか?
はい。Pynは、Okta、Google、Microsoftによるサインインに対応しています。組織のID管理の方法に合うものをお使いください。